NSA绝密内部网络突发宕机:漏洞补丁修复引发连锁故障
原创 黑鸟 2026-11-18 23:29 广东
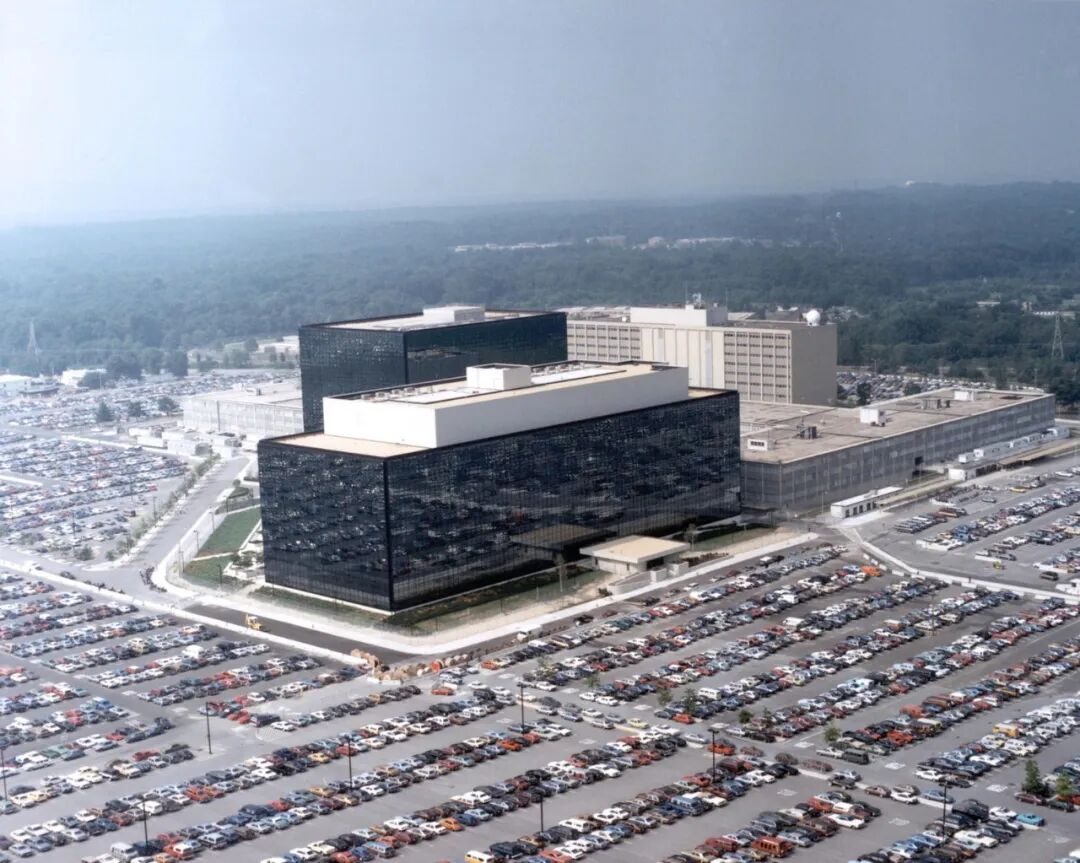
2026年11月17日,美国国家安全局(National Security Agency,NSA)位于马里兰州米德堡(Fort Meade)的总部出现异常。
多家媒体援引知情人士报道,承担机构内部机密通信的NSANet网络发生中断。CNN引用六名知情人士,路透社独立引用五名知情人士,两家媒体均未发现网络攻击证据。
当天上午,NSA员工语音信箱通知系统将园区状态设为code yellow(黄色代码),这是机构三级警报体系中第二高的级别。录音要求非紧急岗位人员错峰到岗,最早不得早于中午抵达,紧急岗位人员按原计划报到。错峰到岗可以避免数万名员工同时尝试访问受损网络,给仍在运行的系统留出余量。
当天晚间,状态一度回落至code green(绿色代码),机构通知员工可以按正常安排返岗。仅仅数小时之后,警报级别再度上调至code orange(橙色代码),园区对大多数员工关闭,仅保留必要岗位人员继续工作。恢复工作仍在进行,尚未完成。有知情人士向媒体透露,NSANet在此前数周已经出现不稳定状况,员工内部积累了不满情绪。
官方口径:例行维护中的暂时性性能下降
NSA在17日下午发布声明,称机构在计划内例行维护期间经历暂时性性能下降,部分内部系统受到影响,但任务关键能力保持完全运作,保卫国家安全的能力没有削弱。声明同时强调,基础设施采用多层冗余设计,可在计划维护或突发事件期间维持运营。
国家情报总监(Director of National Intelligence)杰伊·克莱顿(Jay Clayton)随后在Fox Business采访中给出更具体的解释:此次中断与修复上月发现的重大软件漏洞有关,NSA正在安装软件补丁,持续补丁过程中部分系统未能按预期重新启动,最终导致内部网络故障。他明确表示,近期一系列技术中断均无网络攻击迹象,也不存在某个国家协同行动的证据。
一名现任官员与一名前官员称,内部网络故障不会影响机构向总统传递最高优先级情报的能力,五眼(Five Eyes)伙伴之间的情报共享也未受影响。一名前NSA高级官员指出,NSANet由大量互联实体构成,冗余充足,整体完全瘫痪的可能性很低;故障可能影响这一时期的分析与报告环节,最高优先级任务可以通过替代渠道维持运转。
故障源头:上月PHP高危漏洞的补丁链
克莱顿所说的重大软件漏洞,指向2026年10月披露的PHP核心的两个高危漏洞,编号CVE-2026-109618与CVE-2026-109619,安全社区将这组漏洞统称为php2shell,CVSS v4.0评分9.2,严重级别为Critical。
CVE-2026-109618属于内存不足(out-of-memory)处理路径中的内存损坏;CVE-2026-109619则是全局状态在请求内存释放后仍指向旧数据,属于use-after-free(释放后重用)。两者都允许未认证攻击者在服务器上远程执行代码(unauthenticated RCE),攻击者不需要账号密码,只需向目标服务器发送特制请求即可。
PHP团队在10月21日发布紧急修复版本,分别为8.5.12、8.4.27、8.3.36与8.2.35。早在10月17日,安全厂商已经观测到野外利用尝试。NSA当时公开发出建议,要求所有使用PHP的组织立即安装更新,无法立即更新的系统应考虑下线直至完成修复。PHP驱动全球约70%的网站,漏洞影响自5.4版本以来对外提供Web服务的PHP安装,波及范围广泛。
补丁是修复动作,补丁部署则是一次变更。测试环境中验证通过的补丁,在生产环境大量节点上批量推送时,表现可能出现差异。本次事件的技术链条可以这样理解:
NSA为修复php2shell持续推送补丁,部分节点打完补丁后无法完成重启,节点异常又沿内网服务依赖连锁扩散,最终造成内部通信网络性能下降甚至中断。官方尚未公布完整的技术根因报告,这一链条是基于公开信息的合理还原。
NSANet:与互联网物理隔离的绝密内网
NSANet全称National Security Agency Network,是NSA内部高度机密的通信网络,用于机构内部传递和共享机密信息,密级为TOP SECRET/SCI(绝密/Sensitive Compartmented Information)。网络由光纤与卫星通信信道构成,几乎与公共互联网完全隔离,链路由TACLANE(KG-175A/D)网络加密机保护。
公开资料显示,NSANet用户规模约3万人,面向美、英、加、澳、新五眼信号情报用户开放,访问需要通过测谎审查;早期邮箱格式为jdoe@nsa,2007年前后域名体系迁移至nsa.ic.gov。
对照之下,JWICS用户邮箱后缀为@nsa.ic.gov,SIPRNet为@nsa.smil.mil,从邮箱后缀即可区分所处网络。
网络上运行InfoWorkSpace协作平台、WikiInfo、MARINA等内部应用,并通过NSTS(National Secure Telephone System,国家保密电话系统)提供保密语音服务。
这次故障,关键在于机密网络与商业办公网络的结构性差异。企业内部聊天工具宕机,员工可以换一个工具继续办公;机密网络失效后,员工不能改用民用邮箱或商业聊天软件,把机密材料转移到未批准通道造成的问题,远大于宕机本身。可用的替代渠道狭窄、缓慢,还被刻意设计得不便使用,这种摩擦平时是安全特性,故障时就成为运营成本。错峰到岗、关闭园区这类人员调度措施,本质上也是在有限通道条件下控制负荷。
分层密级网络体系:NIPRNet、SIPRNet、JWICS与NSANet
美国政府处理涉密信息的网络并非单一系统,这套按密级分隔的“网络的网络”究竟由哪些层构成?公众通常接触不到其中任何一层。
公开资料显示,最底层是NIPRNet(Non-Classified Internet Protocol Router Network),非密级绿色网络,承载非密但专用的后勤与规划信息,用户约400万。
其上是SIPRNet(Secret Internet Protocol Router Network),Secret级红色网络,用户约50万,是传递战术与作战信息的骨干,同样由TACLANE加密机保护。
再往上是JWICS(Joint Worldwide Intelligence Communications System,联合全球情报通信系统),TOP SECRET/SCI黄色网络,用户约20万,用于情报界内部的协作与数据共享。
NSANet则是NSA专属并延伸至五眼伙伴的情报网络,与JWICS在密级上相邻,服务对象与管理主体不同。
各层之间通过受控网关交换信息,物理或逻辑上保持分隔。这种分层设计让不同密级的信息各走各的通道,也让任何一层的故障不会直接波及其他层。本次NSA声明所称任务关键能力保持运作,指的正是最高优先级情报链路与内部协作网络分属不同类别,冗余设计保住了前者,并不意味着后者不受影响。
从1999年整合到2000年1月的72小时瘫痪
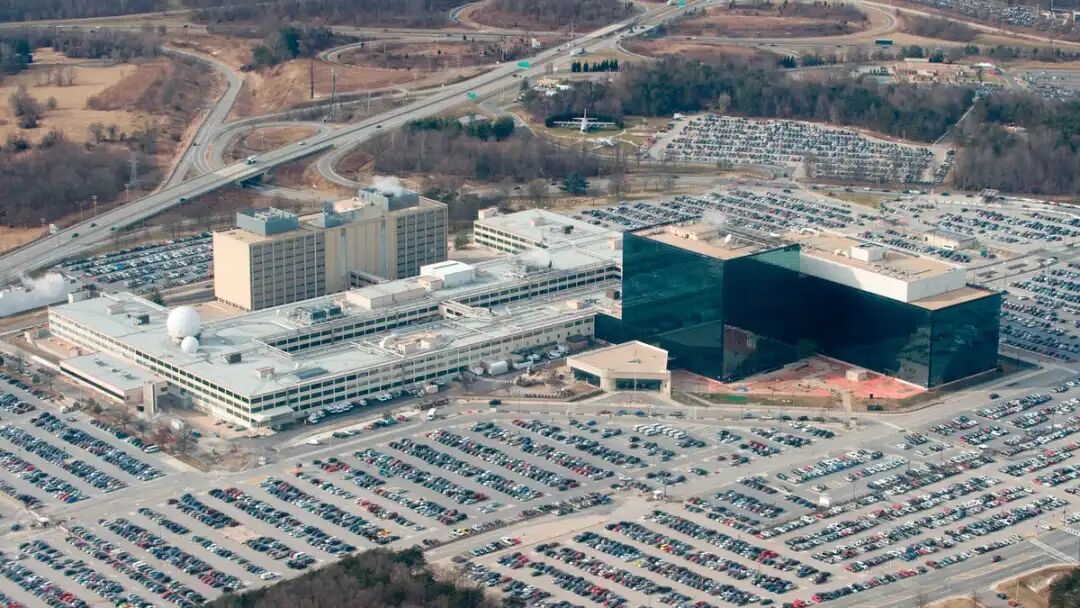
NSA内部网络的大规模故障并非第一次。1999年之前,NSA按分析、行动、行政职能运行多套彼此独立的机密网络,跨网查询需要定制集成。1999年新任局长迈克尔·海登(Michael Hayden)推动“100 Days of Change”重组,将多套网络整合为统一的NSANet骨干,分析师可以在同一台工作站上检索收集数据库、阅读分析产品并协调行动。
整合完成不久,2000年1月24日,米德堡总部发生持续约72小时的全网瘫痪。直接原因是网络过载叠加过时路由协议,全球截获的流量被成功存入机构服务器,却无法被转发和处理。事后调查排除了Y2K问题、蓄意破坏与黑客入侵。机构投入300万美元进行紧急修复,部分流量临时分流至英国GCHQ处理。海登事后将这次事故称为投资基础设施的“警钟”。
那次事故中,信号收集环节没有中断,损失的是处理时效性而非情报本身;经过承包商与技术人员轮班抢修,处理能力恢复至90%至95%。26年后的这次中断,官方叙事与当年有相似之处:核心任务未受影响,支撑性系统出现性能下降。两者的差异在于,2000年事故由过载与老化路由协议引发,本次则与补丁变更直接相关。
2013年斯诺登事件中的NSANet
2013年的斯诺登事件,从另一个角度展示了NSANet的权限边界。爱德华·斯诺登(Edward Snowden)当时以Booz Allen Hamilton承包商身份在夏威夷Kunia区域信号情报设施担任系统管理员,持有TS级权限,可以访问NSANet上的内部资料。美国众议院常设情报特别委员会(HPSCI)事后审查认定,他从NSA安全网络取走的机密文件超过150万份。
泄露档案中保留了其人员标识Snowden Edward J NSA-FHX4 USA CTR与邮箱ejsnowd@nsa.ic.gov,访问依赖PKI证书;公开报道显示他通过wget等命令行工具批量抓取内部资料,NSANet上运行的MARINA等情报数据库也在其接触范围内。
这一案例与本次宕机性质完全不同:物理隔离与证书认证挡住的是外部访问,挡不住内部高权限人员的批量导出行为。2000年事故是容量与老化问题,2013年是内部权限滥用,2026年则是变更操作引发的技术故障,三类风险对应三种完全不同的防护手段。
同期美国一连串技术故障:彼此没有攻击关联
NSANet中断并非孤立事件。11月中旬美国接连出现多起大型技术故障:Microsoft全球云服务中断影响Outlook与Teams;FAA通信设施故障引发全国航班地面停飞;United Airlines系统故障延误数百航班;JPMorgan Chase本地软件故障导致跨行交易延迟;11月17日当天,Apple因内部更新造成iCloud、Apple Pay、App Store部分服务中断,至傍晚全部恢复。
各方均否认网络攻击,均将故障归为普通技术问题。国会议员呼吁政府向议员简报这一系列事故,众议院少数党领袖哈基姆·杰弗里斯(Hakeem Jeffries)要求提高关键基础设施故障的透明度。特朗普在马尼拉被记者问及此事时表示,体量庞大而强大的机构,这类事情难免发生。
把多起故障串联成一次协同攻击,是事故发生后最容易出现的猜测。目前公开材料没有建立任何攻击关联,单独归因于技术原因更为稳妥;在调查完成之前,任何阴谋论式的串联都缺少证据支撑。
技术视角:变更、回滚与冗余的边界
第一,变更管理与回滚。计划内维护本身是一次计划内变更,大型运营环境中相当比例的非计划停机由变更引发,而不是由硬件老化或外部攻击引发。每一次批量补丁推送都应当配套经过测试的回滚方案、明确的负责人,以及触发回滚的清晰阈值,只演练变更流程而不演练逆转流程的团队,恢复速度通常更慢。
第二,冗余的边界。多层冗余能够缓冲单点故障,把核心任务与支撑性网络分开,但冗余保证的是核心任务不中断,不等于协作层服务不受影响。评估冗余设计是否生效,需要区分“任务关键能力”与“内部通信”两个类别。
第三,隔离的代价。物理隔离换来清晰的安全边界,也意味着故障时没有民用替代品,人员错峰、园区关闭这类管理手段被迫成为一线缓解措施。
第四,披露方式的差异。商业云运营者公开状态页与事后报告,机密网络的外部信息只能依靠媒体匿名爆料,公众与监督机构很难核验官方声明中的“完全运作”与“多层冗余”。
截至发稿,NSANet恢复工作尚未完成,官方未公布完整技术解释,根因、影响范围与恢复时间窗口均未确认。目前公开信号指向补丁变更引发的技术故障,调查结论以官方后续通报为准。
黑鸟认为,再强调安全与冗余的机密系统,同样会在一次例行补丁面前出现波动,大型系统的稳定性从来不是静态属性。
本文转载自微信公众号「黑鸟」,查看原文。版权归原作者所有,如有侵权请联系删除。