已复现!nginx2root nginx http2 远程代码执行漏洞
微步情报局 2026-11-19 08:56 北京
点击查看漏洞情报详情
漏洞概况
NGINX是一款开源的高性能 Web 服务器、反向代理服务器和邮件代理服务器,也常被用作 TCP/UDP 代理、负载均衡器和 API 网关,是全球部署量最大的开源 Web 服务器与反向代理软件之一。
近日,F5官方发布通告,修复了NGINX 的 5 个内存安全漏洞,分别影响 HTTP/2、HTTP/3、DNS 解析及邮件代理等功能的特定配置。其中,CVE-2026-123007 影响启用 HTTP/2 的未修复实例,已验证攻击者无需身份认证即可远程执行代码,获得 NGINX 工作进程权限。此外,在满足相关环境条件时,攻击者还可串联另一个 Linux SCTP 内核漏洞,实现宿主机 root 提权及容器逃逸。
(完整漏洞情报请查阅https://x.threatbook.com/v5/vul/XVE-2026-99666)
攻击者成功利用此漏洞可在受影响服务器上执行任意代码,亦可导致子进程崩溃、业务中断。建议受影响用户尽快修复。
漏洞处置优先级(VPT)
综合处置优先级:高风险
基本信息 | 微步编号 | XVE-2026-99666 XVE-2026-99635 XVE-2026-99659 XVE-2026-99673 XVE-2026-99682 |
CVE编号 | CVE-2026-123007 CVE-2026-123633 CVE-2026-121810 CVE-2026-123634 CVE-2026-113425 | |
漏洞类型 | 远程代码执行 | |
利用条件评估 | 利用漏洞的网络条件 | 远程 |
是否需要绕过安全机制 | 要 | |
对被攻击系统的要求 | 启动HTTP/2 | |
利用漏洞的权限要求 | 无须用户权限 | |
是否需要受害者配合 | 否 | |
利用情报 | 是否有POC | 是 |
已知利用行为 | 暂无 |
漏洞影响范围
产品名称 | Nginx |
受影响版本 | 1、Nginx Plus CVE-2026-123007 37.0.0 <= NGINX < 37.0.8.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 CVE-2026-123634 37.0.0 <= NGINX < 37.0.8.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 CVE-2026-123633 37.0.0 <= NGINX < 37.0.7.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 CVE-2026-121810 37.0.0 <= NGINX < 37.0.8.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 CVE-2026-113425 37.0.0 <= NGINX < 37.0.8.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 2、Nginx Open Source CVE-2026-123007 1.9.5 <= NGINX <= 1.31.8 CVE-2026-123634 0.6.18 <= NGINX <= 1.31.8 CVE-2026-123633 1.19.7 <= NGINX<= 1.31.8 CVE-2026-121810 1.25.0 <= NGINX <= 1.31.8 CVE-2026-113425 0.5.33 <= NGINX <= 1.31.8 |
有无修复补丁 | 有 |
漏洞复现
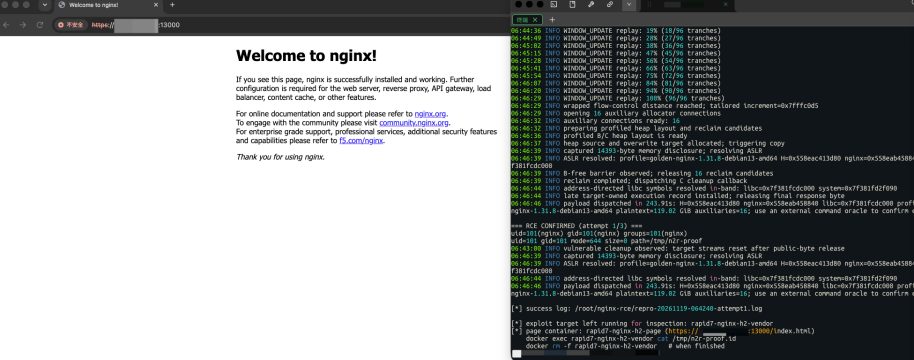
微步在线已在实验环境中成功复现CVE-2026-123007 nginx远程代码执行漏洞
修复方案
官方修复方案
官方已发布修复方案,请访问链接下载:
临时缓解措施
1、临时禁用 HTTP/2。 关闭受影响服务的 HTTP/2 功能,移除监听配置中的 http2 参数,并在支持的版本中设置 http2 off;,阻断 CVE-2026-123007 和 CVE-2026-123633 的已知攻击路径。实施前应评估对 gRPC 等依赖 HTTP/2 业务的影响。
2、临时禁用 HTTP/3/QUIC。 移除 QUIC 监听配置,设置 http3 off;,停止发布 HTTP/3 服务通告,必要时通过防火墙封禁对应 UDP 端口,降低 CVE-2026-121810 的利用风险。
3、调整动态域名解析及子请求配置。 针对 CVE-2026-123634,避免使用 SSI、mirror 等相关子请求配置,同时避免代理目标域名包含变量;可改用指向固定后端 IP 的上游配置,消除相关请求期间的动态域名解析。
4、限制邮件代理服务的访问范围。 针对 CVE-2026-113425,通过防火墙、安全组或访问白名单,仅允许可信来源访问 IMAP、POP3、SMTP 等邮件代理端口;不需要对外提供服务时,应关闭相关监听或绑定回环地址。
微步产品支撑
微步漏洞情报于2026-11-18收录该漏洞。
微步下一代威胁情报平台NGTIP及X情报中心已于漏洞收录时向漏洞订阅用户推送该漏洞情报,并将持续推送后续更新;对于已经录入资产的用户,支持实时自动化排查受影响资产。
本文转载自微信公众号「微步在线研究响应中心」,查看原文。版权归原作者所有,如有侵权请联系删除。