循环之内:五套从不请求许可的 AI 攻击框架
Mika Ayenson 2026-11-18 14:30 中国香港
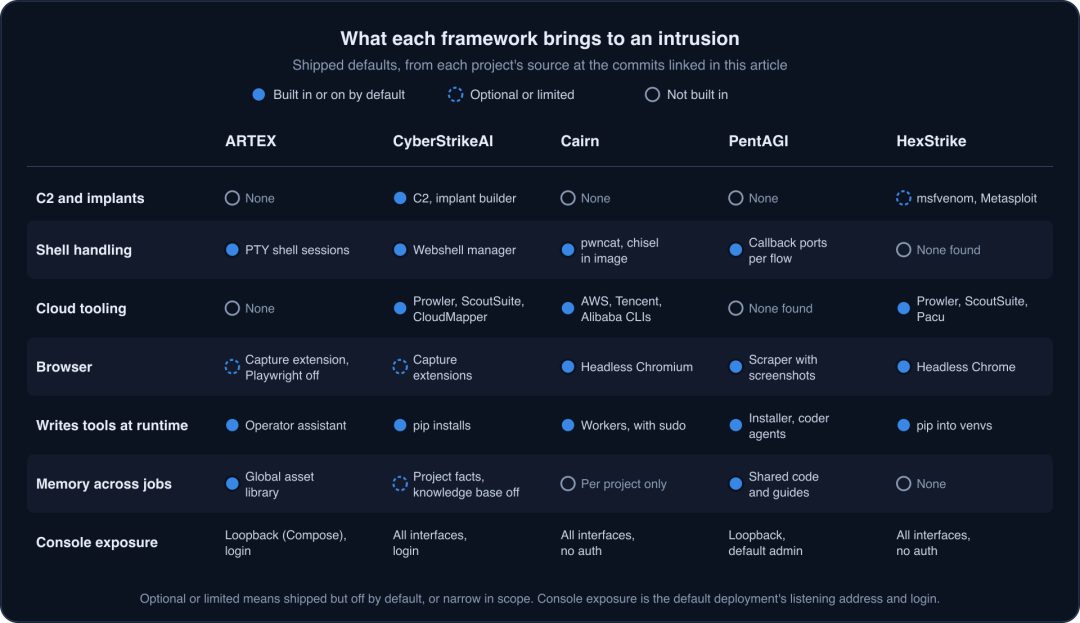
五套 AI 攻击框架,GitHub 合计六万星。它们早不是红队玩具,已经进了真实入侵。
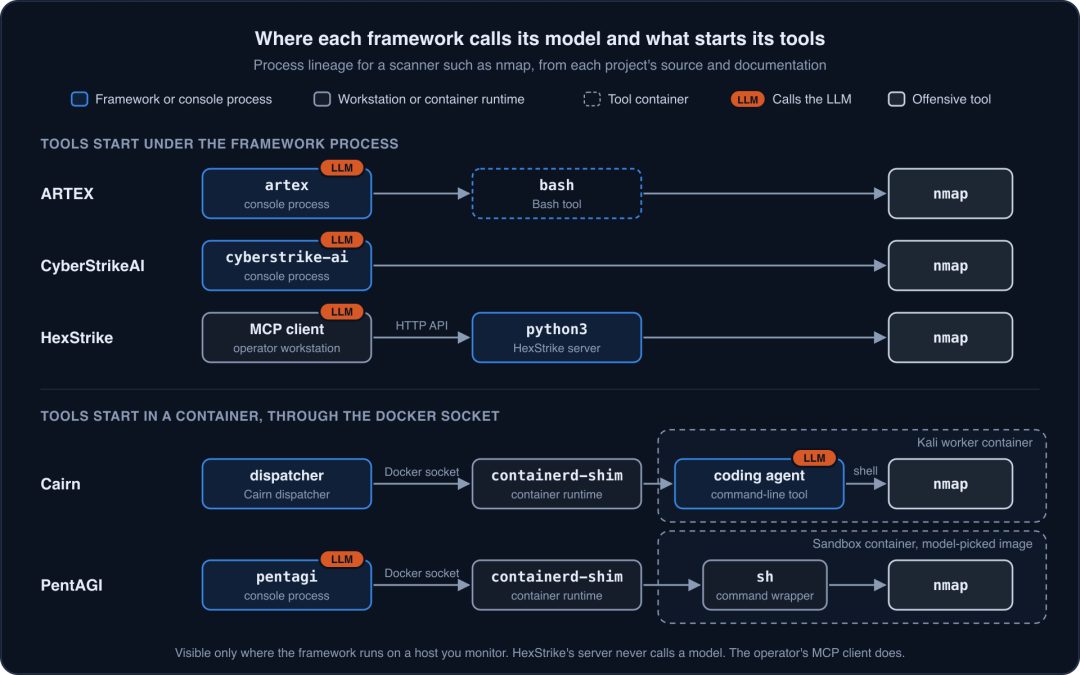
ARTEX、Cairn、HexStrike、PentAGI 被 Google 和 Mandiant 在事件响应里撞见过。微软把 ARTEX 算到了 Storm-0940 头上。CyberStrikeAI 也被追到过一台服务器。
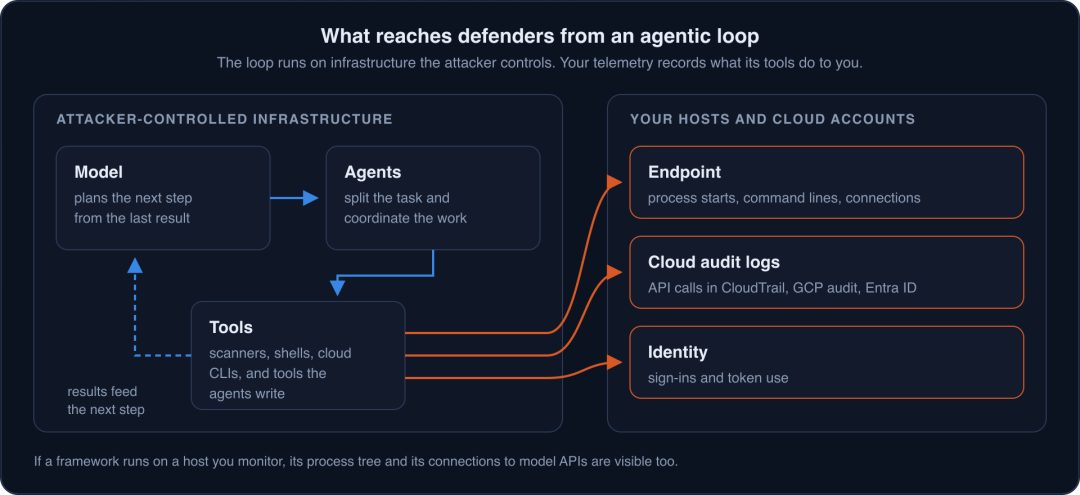
真正危险的是这套循环:大模型坐指挥位,自己规划下一步,分给多个智能体干活。缺啥工具就现装,几秒一次往前推。GTIG 测到 ARTEX 每次推进只要 2 到 25 秒。NorForge 看到 Cairn 从开始到得手,平均不到 23 小时。
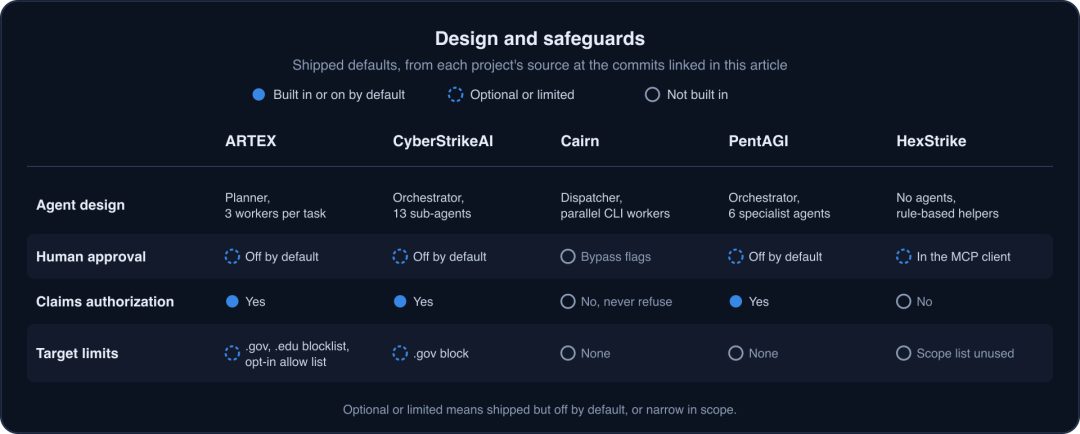
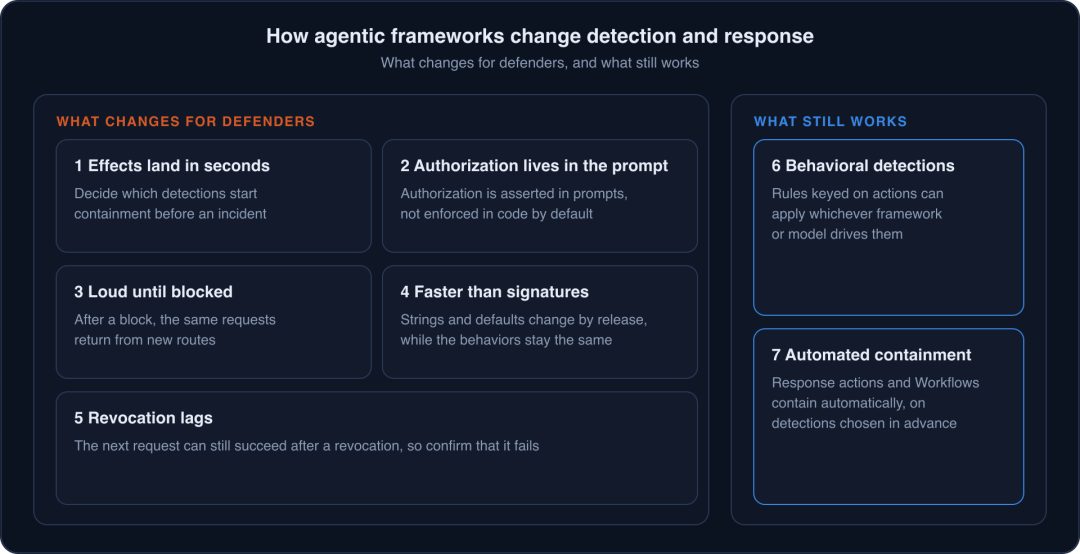
最扎心的是,这五套默认都不在代码里查授权。全靠提示词声明"我有权限"。ARTEX、CyberStrikeAI 只拦了 .gov 和 .edu,剩下随便扫。而且它们被拦后会换代理、换地址接着来。
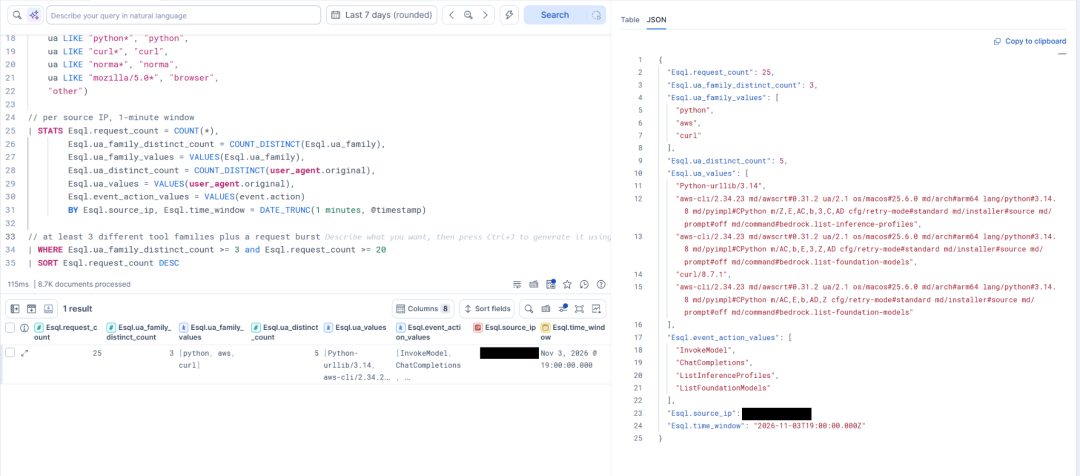
想防住它,别盯 IP 和指纹——版本一更新就变了。要看行为:同一个身份短时间内连用 curl、Python、AWS CLI,还伴随大量 API 调用。检测规则得提前接好自动封禁,不然等人工反应过来,机器早跑完一轮了。
本文转载自微信公众号「securitainment」,查看原文。版权归原作者所有,如有侵权请联系删除。