【漏洞通告】Oracle Java SE JIT 编译器堆越界写入漏洞(CVE-2026-114938)
深瞳漏洞实验室 2026-11-18 17:20 北京
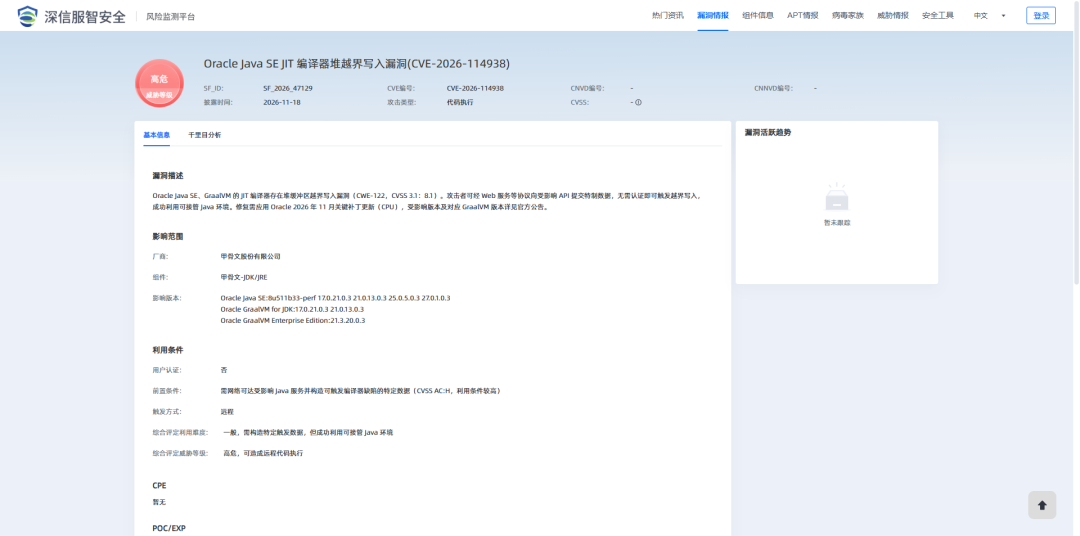
2026年11月18日,深瞳漏洞实验室监测到一则Oracle Java SE组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-114938,漏洞威胁等级:高危。
漏洞名称:
Oracle Java SE JIT 编译器堆越界写入漏洞(CVE-2026-114938)
组件名称:
Oracle Java SE
影响范围:
Oracle Java SE:8u511b33-perf、17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3
Oracle GraalVM for JDK:17.0.21.0.3、21.0.13.0.3
Oracle GraalVM Enterprise Edition:21.3.20.0.3
漏洞类型:
代码执行
利用条件:
1、用户认证:否
2、前置条件:
1)需网络可达受影响Java服务并构造可触发编译器缺陷的特定数据
2)支持AVX-512 VBMI、AVX-512BW、BMI2的x86-64平台
3、触发方式:远程
综合评价:
利用难度:一般,需构造特定触发数据,但成功利用可接管 Java 环境。
威胁等级:高危,可造成远程代码执行。
官方解决方案:
已发布
漏洞分析
组件介绍
Oracle Java SE 是 Oracle 官方的 Java 平台标准版,GraalVM for JDK 与 GraalVM 企业版是其高性能 JDK 发行版,JIT 编译器负责将字节码在运行时编译为本机代码。大量 Web 服务与业务系统直接向 Java API 提交外部数据,攻击者提交的输入可进入 JIT 编译器的处理逻辑,本次堆越界写入漏洞即位于该组件。
漏洞简介
2026年11月18日,深瞳漏洞实验室监测到一则Oracle Java SE组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-114938,漏洞威胁等级:高危。
Oracle Java SE、GraalVM 的 JIT 编译器存在堆缓冲区越界写入漏洞(CWE-122,CVSS 3.1:8.1)。攻击者可经 Web 服务等协议向受影响 API 提交特制数据,无需认证即可触发越界写入,成功利用可接管 Java 环境。修复需应用 Oracle 2026 年 11 月关键补丁更新(CPU),受影响版本及对应 GraalVM 版本详见官方公告。
漏洞验证
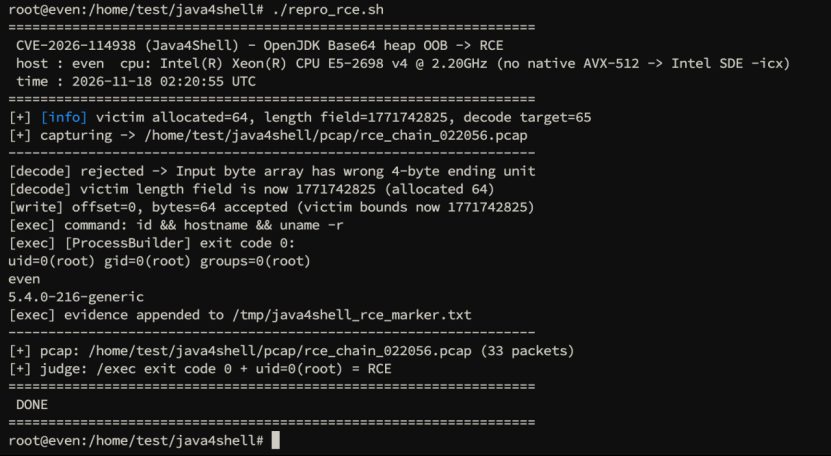
通过 Intel SDE 模拟指令集,在自建最小化易受攻击服务(Temurin 21.0.13)上完成了从堆越界写到任意命令执行的利用链验证:提交 65 字节畸形尾部输入("A"×64+"=")后,解码器抛出 IllegalArgumentException 的同时,越界写覆盖相邻缓冲区的 length 字段(64 → 1771742825),攻击者借此获得约 1.77GB 的越界写窗口并写入任意命令,最终以 root 权限执行(实测输出 uid=0(root))。对照实验显示,禁用 Base64 intrinsic、去掉 AVX-512 环境或使用合法输入时均无此腐蚀行为。整个利用链在自建靶标上完成,未涉及真实产品利用。
影响范围
目前受影响的Oracle Java SE版本:
Oracle Java SE:8u511b33-perf、17.0.21.0.3、21.0.13.0.3、25.0.5.0.3、27.0.1.0.3及更早
Oracle GraalVM for JDK:17.0.21.0.3、21.0.13.0.3及更早
Oracle GraalVM Enterprise Edition:21.3.20.0.3及更早
解决方案
官方修复建议
应用 Oracle 2026 年 11 月关键补丁更新(Critical Patch Update)修复该漏洞:
下载链接:https://jdk.java.net/27/
公告地址:https://www.oracle.com/security-alerts/cspunov2026.html
受影响版本升级至 CPU 发布后的对应补丁级别,GraalVM 企业版同样需按 CPU 更新;OpenJDK 用户建议关注上游同步修复并跟随发行版更新。
临时修复建议
在完成补丁更新前,限制将外部输入直接传入 Java 后端编译相关 API 的服务暴露面,关注 Oracle 官方公告中列出的受影响组件用法说明。
按 Oracle 2026 年 11 月 CPU 要求尽快安排补丁窗口,Oracle Java SE 8u511b33-perf/17/21/25/27 及 GraalVM 对应版本全部需更新。
参考链接
时间轴
2026/11/18
深瞳漏洞实验室监测到Oracle Java SE JIT 编译器堆越界写入漏洞信息。
2026/11/18
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。